Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
IKEv2/IPSec stručně vysvětleno:
Stručně řečeno, IKEv2/IPSec je vysoce bezpečný VPN protokol s vynikajícím výkonem a vysokou rychlostí. Používá šifrování AES-256, nabízí stabilní připojení a velmi dobře funguje na mobilních zařízeních. IKEv2 je rychlejší než OpenVPN, ale je o něco méně populární kvůli své uzavřené povaze (closed-source), nekompatibilitě s některými zařízeními a vyšší pravděpodobnosti blokování firewally a správci sítí.
Celkově patří mezi nejbezpečnější VPN protokoly s podporou MOBIKE, NAT-T a asymetrické autentizace, což z něj činí lepší volbu než IKEv1 – původní verzi IKE.
IKE, známý také jako „Internet Key Exchange“, je populární VPN protokol známý vyváženým poměrem výkonu a bezpečnosti. Pokud jste však běžným uživatelem VPN, možná vás zajímá, proč je tento protokol tak populární a proč je často používán jako náhrada za OpenVPN.
V dnešním průvodci vysvětlíme, co je populární protokol IKEv2, stejně jako jeho verze v1 a v3. Také si objasníme, proč je často kombinován s IPSec pro další zabezpečení připojení a zajištění lepší stability a spolehlivosti.
Co jsou VPN protokoly?
VPN se spoléhají na celou řadu bezpečnostních protokolů, které propojují vaše zařízení s VPN serverem. To je ve skutečnosti hlavní funkcí VPN protokolu. VPN protokoly vytvářejí šifrovací klíče poté, co ověří VPN server a zařízení uživatele. Tento klíč pak mohou používat obě strany.
Moderní VPN využívají různé protokoly, jako jsou OpenVPN, WireGuard, NordLynx, Lightway a IKEv2/IPSec. Posledně jmenovaný je obzvláště zajímavý, protože jeho snadná implementace umožňuje použití na mobilních zařízeních. Zejména IKEv2 je velmi populární na zařízeních iOS kvůli nativní nekompatibilitě s OpenVPN. Co ale IKEv2/IPSec vlastně je?
IKEv2/IPSec: Co to je a jak funguje?
Jak již bylo řečeno, IKE znamená „Internet Key Exchange“ a „v2“ označuje druhou verzi – vyvinutou společnostmi Microsoft a Cisco. IKEv2 je založen na IPSec, což znamená „Internet Protocol Security“. IPSec si můžete představit jako autentizační mechanismus, který zajišťuje bezpečný přenos dat.
IPSec je klíčový pro propojení zařízení a přidání šifrování, což umožňuje bezpečný přenos dat. Přestože lze IPSec a IKEv2 používat samostatně (velmi zřídka), téměř vždy jsou kombinovány pro dosažení nejlepšího výsledku. IKEv2 je rychlý a stabilní, což zajišťuje plynulé a spolehlivé připojení.
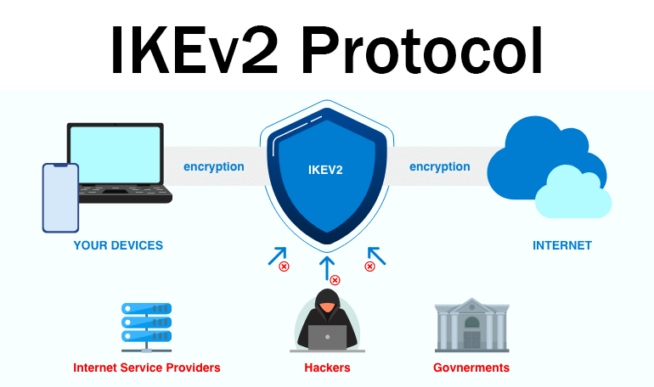
Zdroj: ARAVIND.S (LinkedIn)
Na druhou stranu IPSec poskytuje vynikající zabezpečení a brání sledování a monitorování třetími stranami. V 99 % případů, kdy se setkáte s VPN protokolem IKEv2, je kombinován s IPSec. Nyní se podívejme, jak IKEv2 funguje. Jak se dalo očekávat, jeho základní funkce se neliší od ostatních VPN protokolů.
Hlavní funkcí je propojení serveru s VPN klientem. IPSec zde slouží k ověření obou stran pomocí soukromého klíče a nastavuje takzvaná pravidla výměny. Během tohoto procesu je určena metoda šifrování a následně je navázáno spojení.
Kromě IPSec spravuje IKEv2 také některé bezpečnostní atributy (Security Association neboli SA). Například VPN server a VPN klient musí mít shodnou konfiguraci pro úspěšnou výměnu dat a IKEv2 poskytuje oběma stranám stejný (symetrický) šifrovací klíč.
Je však důležité poznamenat, že zatímco IPSec nastavuje všechna výše uvedená pravidla a přiděluje soukromý klíč před navázáním spojení, klíč IKEv2 se používá až poté, co data projdou VPN tunelem – tedy v závěrečné fázi.
Rozdíly mezi IKEv1 vs IKEv2 vs IKEv3
Bez ohledu na číslo na konci každého IKE protokolu je důležité vědět, že fungují v zásadě stejným způsobem. To přirozeně vyvolává otázku, v čem se liší a proč je IKEv2 nejoblíbenější volbou. Pro začátek, IKEv1 je starý protokol představený v roce 1998.
IKEv2 byl vydán v roce 2005 a je, jednoduše řečeno, lepší verzí. IKEv2 je známý podporou EAP neboli Extensible Authentication Protocol, která umožňuje vzdálený přístup. Jako vylepšení oproti IKEv1 také spotřebovává méně šířky pásma a je výrazně rychlejší.
Nezapomínejme, že IKEv2 podporuje NAT-T (Network Address Translation-Traversal), což zajišťuje vyšší a stabilnější výkon. MOBIKE (Mobility and Multi-homing Protocol) je další funkce, kterou IKEv1 nepodporuje, ale IKEv2 ano, a která zvyšuje výkon i celkovou bezpečnost.
Z hlediska bezpečnosti je IKEv2 rovněž výrazně lepší. Například používá oddělené šifrovací klíče pro každou stranu (VPN klient a VPN server) a podporuje mnoho pokročilých šifrovacích algoritmů ve srovnání s IKEv1. Mezi ně patří například ChaCha20, Camellia a AES.
IKEv3 je často zmiňován online, avšak tento protokol je spíše teoretický než praktický. IKEv2 je v současnosti nejmodernější používanou verzí, zatímco IKEv3 existuje pouze na papíře. VPN služby jako NordVPN, CyberGhost a další nadále používají IKEv2 jako nejlepší verzi protokolu IKE.
Do budoucna se může stát, že IKEv3 bude realizován, ale tomu tak zatím není.
IKEv2 vs IPSec vs OpenVPN: Který protokol je nejlepší?
Porovnávat IPSec s IKEv2 nedává smysl, protože se jedná o velmi odlišné technologie – a právě proto spolu tak dobře fungují. IPSec je extrémně bezpečný, zatímco silnou stránkou IKEv2 je rychlost připojení. Jen zřídka – pokud vůbec – uvidíte IPSec používaný samostatně u VPN služeb.
V 99,99 % případů je IPSec kombinován s IKEv2 pod názvem IKEv2/IPSec nebo jednoduše IKEv2. Tento „hybrid“ vám umožňuje využívat krátké časy připojení, vyšší rychlosti VPN a bezchybnou bezpečnost. Pokud ale porovnáme IKEv2/IPSec s OpenVPN, který protokol je lepší?
Podle odborníků na kybernetickou bezpečnost, jako je například Avast, má IKEv2 mírnou výhodu oproti OpenVPN z hlediska celkového výkonu, rychlosti a stability. OpenVPN je však bezpečnější, protože je open-source, podporuje další možnosti přizpůsobení a není snadno blokován firewally a IT administrátory.
OpenVPN může také pomoci obcházet cenzuru v některých zemích, pokud je kombinován s obfuskací. Není tedy divu, že obfuskované servery NordVPN spoléhají na OpenVPN TCP a fungují dobře v Číně.
Nevýhody IKEv2
IKEv2/IPSec zní na papíře téměř dokonale, ale má několik nevýhod, které stojí za zvážení.
- Není open-source. IKE byl vyvinut společnostmi Microsoft a Cisco a jedná se o uzavřený protokol. To je zásadní nevýhoda, protože neumožňuje komunitní vylepšení. Open-source protokoly jako OpenVPN a WireGuard umožňují veřejné audity a zvyšování bezpečnosti.
- Kompatibilita zařízení. IKEv2/IPSec funguje velmi dobře na Windows, iOS a macOS. Bohužel zde často kompatibilita končí, protože ostatní zařízení obvykle spoléhají na OpenVPN nebo WireGuard a nastavení IKEv2 je mnohem složitější – pokud je vůbec možné.
- Vyžaduje specifické porty. Porty 443 a 80 jsou typické porty používané pro VPN a HTTP připojení. Port 443 používá OpenVPN, zatímco port 80 slouží pro HTTP připojení. IKEv2 používá port 500 (UDP), který je často blokován IT administrátory nebo firewally z bezpečnostních důvodů.
Závěr
I přes širokou nabídku VPN protokolů zůstává IKEv2 jednou z nejlepších možností, a to i přes nástup WireGuardu. IKEv2 je vysoce bezpečný, stabilní a nabízí velmi dobrý výkon. Jeho zabezpečení je velmi silné díky podpoře šifrování AES-256 a autentizaci IPSec pro dodatečnou ochranu.
Je pravda, že IKEv2 nefunguje na všech zařízeních, je uzavřeného zdroje a vyžaduje UDP port 500. Pokud však máte moderní počítač s macOS nebo Windows, případně iPhone, IKEv2 bude s největší pravděpodobností fungovat velmi dobře. Většina mobilních VPN používá IKEv2 jako výchozí protokol na iOS/macOS bez nutnosti ručního nastavení.