Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
OpenVPN stručně vysvětlen:
OpenVPN je VPN protokol, který vytváří zabezpečený tunel mezi VPN klientem a serverem. Používá autentizaci v kombinaci s moderním šifrováním k přenosu datových paketů přes bezpečný tunel a zajišťuje, že je nemohou sledovat poskytovatelé internetových služeb (ISP) ani jiné třetí strany.
V roce 2026 patří mezi nejlépe hodnocené open-source VPN protokoly z hlediska bezpečnosti a ochrany soukromí. OpenVPN však trpí o něco nižšími rychlostmi, delší dobou připojení a vyšší spotřebou systémových prostředků, což nejvíce ovlivňuje starší hardware.
OpenVPN patří mezi nejrozšířenější tunelovací protokoly v odvětví VPN. Stejně jako každý jiný protokol vytváří OpenVPN zabezpečený tunel mezi VPN klientem a serverem. V tomto článku vysvětlíme, co je OpenVPN, jak funguje a rozebereme rozdíly mezi protokoly UDP a TCP.
Co je OpenVPN?
OpenVPN znamená Open Virtual Private Network. Jedná se o open-source protokol používaný k navázání VPN připojení a vytvoření tunelu mezi sítěmi. Aby nedošlo k záměně, OpenVPN může označovat také software, který tento protokol používá.
Dnes se zaměřujeme na samotný protokol, který využívá téměř každá populární VPN služba. Patří mezi ně například ExpressVPN, CyberGhost, NordVPN, PureVPN a stovky dalších.
Jak OpenVPN funguje?
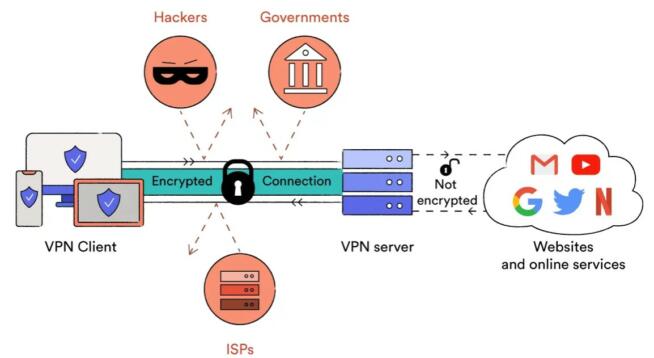
Jak bylo stručně uvedeno, OpenVPN nastaví zabezpečený tunel mezi VPN klientem a serverem. V první fázi je však nutné ověřit obě strany. Autentizace v OpenVPN může probíhat různými způsoby, včetně veřejných klíčů, digitálních certifikátů, přihlašovacích údajů uživatele a dalších.
Po dokončení tohoto procesu je tunel vytvořen a spojení mezi VPN klientem a serverem je navázáno. OpenVPN obvykle používá TLS nebo SSL k vytvoření tunelu, avšak flexibilita protokolu umožňuje využití i jiných metod. Důležitou součástí fungování OpenVPN je zapouzdření.
Zdroj: Medium.com
Zapouzdření znamená, že OpenVPN obaluje datové pakety informacemi o cíli, směrování a dalších detailech. V tomto procesu se zároveň používá šifrování, které zajišťuje, že datové pakety nemohou být zachyceny ani sledovány třetími stranami, jako jsou ISP, úřady, zaměstnavatelé a další.
Ve většině případů OpenVPN používá šifrování AES-256, což je nejvyšší dostupný standard šifrování. Šifrované datové pakety následně putují VPN tunelem na VPN server, kde jsou dešifrovány a odeslány do cílové destinace.
Tato dešifrace je nezbytná a není se čeho obávat. Před dešifrováním data procházejí VPN serverem, což znamená, že vaši původní IP adresu nelze zjistit. Pro kohokoli, kdo kontroluje dešifrované datové pakety, se jejich původ jeví jako IP adresa VPN serveru.
Jak bezpečné je OpenVPN?
Velmi bezpečné. Jedná se o open-source protokol, který prošel významnými bezpečnostními vylepšeními. Jak již bylo zmíněno, k ochraně dat se používá TLS/SSL spolu s PFS (Perfect Forward Secrecy), které přiřazuje jedinečné šifrovací klíče každému spojení a zabraňuje kompromitaci dat.
Navíc OpenVPN podporuje protokoly TCP i UDP, takže můžete upřednostnit bezpečnost nebo rychlost. Otevřený zdrojový kód protokolu má pro bezpečnost zásadní význam. To znamená, že odborníci na kybernetickou bezpečnost mohou kontrolovat zdrojový kód a opravovat chyby i zranitelnosti.
Zároveň to umožňuje hackerům analyzovat kód a hledat slabiny, ty jsou však obvykle rychle odhaleny a opraveny. OpenVPN podporuje širokou škálu šifrovacích standardů a algoritmů, což znamená, že úroveň zabezpečení závisí také na volbě VPN poskytovatele.
V 99 % případů se používá 256bitové šifrování, které zajišťuje velmi vysokou úroveň zabezpečení a prakticky nulovou šanci na narušení bezpečnosti. Z tohoto důvodu používá OpenVPN téměř každý poskytovatel VPN, s výjimkou Hotspot Shield, UltraVPN a několika dalších, kteří využívají proprietární, avšak stále na OpenVPN založené protokoly (například Hydra).
OpenVPN UDP vs. TCP: vysvětlení rozdílů
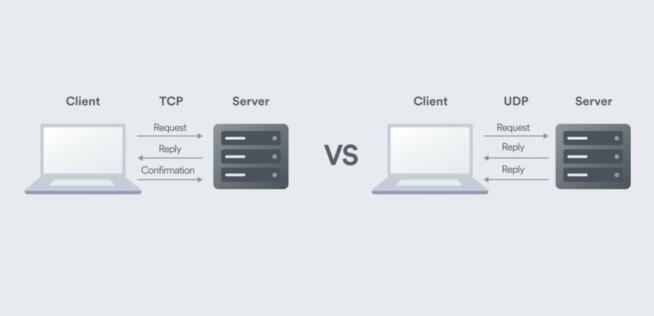
Při používání OpenVPN si obvykle můžete vybrat mezi UDP a TCP. UDP znamená User Datagram Protocol. Je o něco méně spolehlivý než TCP, ale umožňuje vyšší rychlosti a odesílá datové pakety v nepřetržitém proudu. UDP také neobsahuje mechanismus opravy chyb, který má TCP.
Díky tomu může UDP přenášet data rychleji, ale s nižší spolehlivostí. V praxi UDP funguje velmi dobře a téměř vždy je výchozí volbou OpenVPN. Je ideální pro činnosti náročné na šířku pásma, jako je streamování, torrentování, hraní her a stahování velkých souborů.
Zdroj: Surfshark
TCP znamená Transmission Control Protocol a na rozdíl od UDP je pomalejší, ale spolehlivější díky vestavěné kontrole chyb. Datové pakety jsou doručovány ve správném pořadí a TCP je vhodnější pro činnosti, které nevyžadují vysokou rychlost ani velkou šířku pásma, jako je e-mail nebo běžné prohlížení webu.
Je také důležité vědět, že TCP je účinnější při obcházení blokací a omezení VPN. Například NordVPN stále používá OpenVPN TCP pro své obfuskované servery, které fungují v Číně, Íránu a dalších zemích, kde jsou VPN blokovány. OpenVPN UDP se v tomto ohledu TCP nemůže rovnat.
OpenVPN vs. jiné protokoly: je to nejlepší volba?
Ačkoli byl OpenVPN před několika lety velmi populární, jeho obliba v poslední době mírně klesla. IKEv2 je také vynikající protokol a je rychlejší než OpenVPN, přičemž spotřebovává méně systémových prostředků. OpenVPN má tendenci být náročnější na zdroje a není podporován na všech systémech – zejména na iOS.
Dále zde máme WireGuard, další open-source protokol, který si osvojilo mnoho VPN služeb. WireGuard je výrazně rychlejší a má kratší dobu připojení. Zatímco připojení k VPN serveru přes OpenVPN obvykle trvá 5–6 sekund, WireGuard tuto dobu zkracuje na 1–2 sekundy.
NordVPN nabízí NordLynx, vylepšenou verzi WireGuardu, která je ještě rychlejší a bezpečnější. ExpressVPN má vlastní protokol Lightway, který se v našich testech ukázal jako rychlejší a spolehlivější než OpenVPN. Znamená to tedy, že OpenVPN je nejhorší protokol? Ne.
Každý VPN protokol má své využití a OpenVPN je stále používán k obcházení firewallů, poskytování silného šifrování a zajištění kompatibility s většinou zařízení, včetně routerů, chytrých televizí, telefonů a tabletů s Androidem, počítačů s Windows/macOS a mnoha dalších.
Shrnutí
Stručně řečeno, OpenVPN zůstává jedním z lepších VPN protokolů. Špičkové šifrování, vynikající bezpečnost a open-source povaha umožňují jeho nasazení na široké škále systémů a zařízení. OpenVPN však není nejrychlejším protokolem.
Uživatelé se starším hardwarem si také všimnou vyšší náročnosti na systémové prostředky, což vede k vyšší spotřebě baterie u starších mobilních zařízení a notebooků. To však nic nemění na osvědčené architektuře OpenVPN, která z tohoto protokolu učinila základ přibližně 99 % komerčních a firemních VPN řešení.