Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
OpenVPN forklaret kort:
OpenVPN er en VPN-protokol, der etablerer en sikker tunnel mellem VPN-klienten og serveren. Den anvender godkendelse kombineret med moderne kryptering til at sende datapakker gennem en sikker tunnel og sikre, at de ikke kan spores af internetudbydere (ISP’er) eller andre tredjeparter.
I 2026 er det en af de højest vurderede open source-VPN-protokoller, når det gælder sikkerhed og privatliv. OpenVPN lider dog af lidt lavere hastigheder, længere forbindelsestider og højere ressourceforbrug, hvilket især påvirker ældre hardware.
OpenVPN er blandt de mest udbredte tunneleringsprotokoller i VPN-branchen. Som med alle protokoller opretter OpenVPN en sikker tunnel mellem VPN-klienten og serveren. I denne artikel forklarer vi, hvad OpenVPN er, hvordan den fungerer, og gennemgår forskellene mellem UDP- og TCP-protokollerne.
Hvad er OpenVPN?
OpenVPN står for Open Virtual Private Network. Det er en open source-protokol, der bruges til at etablere en VPN-forbindelse og oprette en tunnel mellem netværk. For at undgå forvirring kan OpenVPN også henvise til software, der anvender OpenVPN-protokollen.
I dag fokuserer vi på selve protokollen, som bruges af næsten alle populære VPN-tjenester. Nogle af disse inkluderer ExpressVPN, CyberGhost, NordVPN, PureVPN og hundredvis af andre.
Hvordan fungerer OpenVPN?
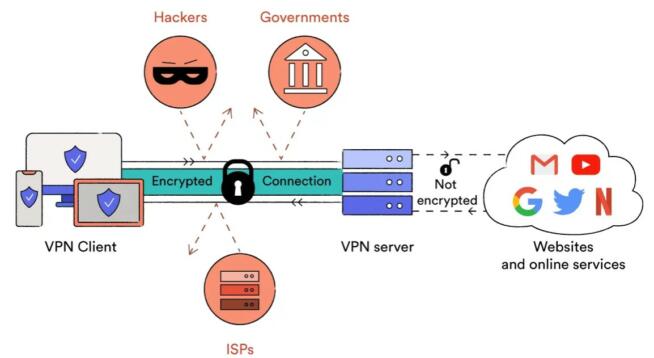
Som kort forklaret opretter OpenVPN en sikker tunnel mellem VPN-klienten og serveren. I den første fase skal begge parter dog godkendes. Godkendelse i OpenVPN kan ske på flere måder, herunder offentlige nøgler, digitale certifikater, brugeroplysninger og mere.
Når dette er gennemført, oprettes tunnelen, og forbindelsen mellem VPN-klienten og serveren etableres. Normalt bruger OpenVPN TLS eller SSL til at oprette tunnelen, men protokollens fleksibilitet gør det muligt at anvende andre metoder. En vigtig del af, hvordan OpenVPN fungerer, er indkapsling.
Med tilladelse fra Medium.com
Indkapsling betyder, at OpenVPN indkapsler eller pakker datapakker ind med information om destination, routing og lignende. I denne proces anvendes der også kryptering, hvilket sikrer, at datapakkerne ikke kan opsnappes eller spores af tredjeparter som internetudbydere, myndigheder, arbejdsgivere og andre.
OpenVPN bruger i de fleste tilfælde AES-256-kryptering, som er den højeste krypteringsstandard, der kan anvendes. De krypterede datapakker sendes derefter gennem VPN-tunnelen til VPN-serveren, hvor de dekrypteres og videresendes til den endelige destination.
Denne dekryptering er nødvendig og bør ikke give anledning til bekymring. Før dekrypteringen passerer dataene VPN-serveren, hvilket betyder, at din oprindelige IP-adresse ikke kan opdages. For alle, der inspicerer de dekrypterede datapakker, vil oprindelsen være VPN-serverens IP-adresse.
Hvor sikker er OpenVPN?
Meget sikker. Det er en open source-protokol, der har gennemgået omfattende sikkerhedsforbedringer. Som nævnt anvendes TLS/SSL til at beskytte dine data sammen med PFS (Perfect Forward Secrecy), som tildeler unikke krypteringsnøgler til hver forbindelse og forhindrer datakompromittering.
Derudover understøtter OpenVPN både TCP og UDP, så du kan prioritere enten sikkerhed eller hastighed. Protokollens open source-natur er også afgørende for sikkerheden. Det betyder, at cybersikkerhedseksperter kan inspicere kildekoden og rette fejl og sårbarheder.
Dette giver dog også hackere mulighed for at analysere koden og finde potentielle svagheder, men disse opdages og udbedres som regel hurtigt. OpenVPN understøtter en lang række krypteringsstandarder og algoritmer, hvilket betyder, at sikkerheden også afhænger af, hvilken kryptering VPN-udbyderen vælger at bruge.
I 99 % af tilfældene anvendes 256-bit kryptering, hvilket giver omfattende sikkerhed og praktisk talt ingen risiko for databrud. Af denne grund anvender næsten alle VPN-udbydere OpenVPN, med undtagelse af Hotspot Shield, UltraVPN og enkelte andre, som bruger proprietære, men stadig OpenVPN-baserede protokoller (for eksempel Hydra).
OpenVPN UDP vs. TCP: Forklarede forskelle
Når du bruger OpenVPN, kan du som regel vælge mellem UDP og TCP. UDP står for User Datagram Protocol. Den er lidt mindre pålidelig end TCP, men giver højere hastigheder og sender datapakker i en kontinuerlig strøm. UDP har heller ikke den fejlkorrektion, som TCP benytter.
Derfor kan UDP sende data hurtigere, men med lavere pålidelighed. I praksis fungerer UDP meget godt og er næsten altid standardindstillingen i OpenVPN. Den er ideel til båndbreddekrævende aktiviteter som streaming, torrenting, gaming og download af store filer.
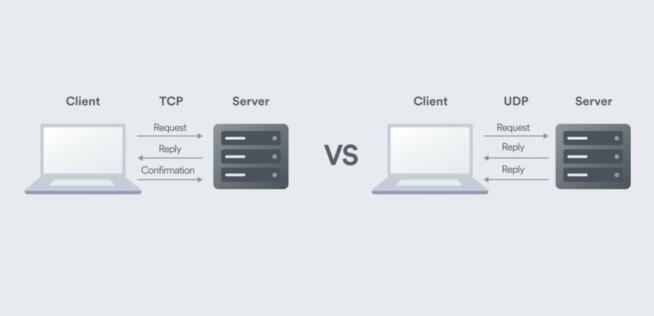
Med tilladelse fra Surfshark
TCP står for Transmission Control Protocol og er langsommere end UDP, men mere pålidelig takket være indbygget fejlkorrektion. Datapakker leveres i korrekt rækkefølge, og TCP egner sig bedre til aktiviteter, der ikke kræver høj hastighed eller stor båndbredde, såsom e-mail og almindelig webbrowsing.
Det er også værd at bemærke, at TCP er mere effektiv til at omgå VPN-blokeringer og restriktioner. For eksempel bruger NordVPN fortsat OpenVPN TCP til deres obfuskerede servere, som fungerer i Kina, Iran og andre lande, der blokerer VPN-trafik. OpenVPN UDP kan ikke konkurrere med TCP på dette område.
OpenVPN vs. andre protokoller: Er det det bedste valg?
Selvom OpenVPN var ekstremt populær for nogle år siden, er populariteten aftaget en smule. IKEv2 er også en fremragende protokol og er hurtigere end OpenVPN, samtidig med at den er mindre ressourcekrævende. OpenVPN bruger flere systemressourcer og understøttes ikke fuldt ud på alle platforme – især iOS.
Derudover har vi WireGuard, en anden open source-protokol, som mange VPN-tjenester har taget i brug. WireGuard er markant hurtigere og har kortere forbindelsestider. Hvor OpenVPN typisk bruger 5–6 sekunder på at oprette forbindelse til en server, reducerer WireGuard dette til 1–2 sekunder.
NordVPN har NordLynx, en forbedret version af WireGuard, som er endnu hurtigere og mere sikker. ExpressVPN tilbyder deres egen Lightway-protokol, som i vores tests viste sig at være både hurtigere og mere stabil end OpenVPN. Betyder det, at OpenVPN er den dårligste protokol? Nej.
Alle VPN-protokoller har deres anvendelsesområder, og OpenVPN bruges stadig til at omgå firewalls, levere stærk kryptering og sikre kompatibilitet med langt de fleste enheder – herunder routere, Smart TV’er, Android-telefoner og -tablets, Windows- og macOS-computere og mange andre.
Opsummering
Sammenfattende forbliver OpenVPN en af de bedre VPN-protokoller. Avanceret kryptering, høj sikkerhed og open source-karakteren gør det muligt at implementere protokollen på tværs af et bredt udvalg af systemer og enheder. OpenVPN er dog ikke den hurtigste protokol.
Brugere med ældre hardware vil også opleve, at den er mere ressourcekrævende, hvilket kan føre til højere batteriforbrug på ældre mobile enheder og bærbare computere. Ikke desto mindre ændrer det ikke på, at OpenVPNs gennemprøvede arkitektur har gjort protokollen til en standard for omkring 99 % af kommercielle og virksomhedsmæssige VPN-løsninger.