Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
Firewalls sind weiterhin wichtig – aber „eine Firewall“ ist heute kein einzelnes Produkt mehr. Moderne Angriffe zielen auf Identitäten, SaaS, Endpoints und Ost-West-Traffic ab. Die richtige Wahl hängt daher davon ab, wo sich Ihre Nutzer/Apps befinden (Büro, Cloud, Remote, Hybrid) und wie Sie Policies durchsetzen (netzwerkzentriert vs. Zero-Trust).
Genau deshalb altern DIY-Firewall-Setups oft schlecht: Das Schwierige ist nicht der erste Rollout, sondern der laufende Betrieb – Policy-Wildwuchs, Regel-Reviews, Entscheidungen zur TLS-Inspektion, Logging, Incident Response und das Nachziehen gegenüber neuen Bypass-Techniken.
Für viele Teams ist der praktikable Mittelweg Firewall-as-a-Service (FWaaS) (oft als Teil von SASE-Bundles). Sie abonnieren den Dienst, setzen Policies über eine Cloud-Control-Plane durch und lagern einen großen Teil von Patching und Plattformwartung aus.
Der Trade-off: Sie müssen bewerten: Policy-Tiefe (L3/L4 vs. L7), Traffic-Inspektion (inkl. TLS), Identity-Integration, Logging/Retention, Latenz/PoP-Abdeckung und operationaler Fit (wer betreibt es – NetOps, SecOps, IT?).
Unten finden Sie eine kuratierte Shortlist von Anbietern, die in realen Umgebungen weit verbreitet sind – plus genau das, was Sie prüfen sollten, bevor Sie einen Vertrag unterschreiben.
1. Best Firewall Service Providers 2026 – Top 10 FWaaS Providers
Wir haben diese Auswahl anhand dessen getroffen, was in der Praxis typischerweise den größten Unterschied macht:
- Reife der Control-Plane (Policy-Workflow, Templates, rollenbasierter Zugriff)
- Transparenz/Visibility (Logs, die wirklich nutzbar sind, Export-Optionen, Alerting)
- Identity-aware Enforcement (SSO/IdP, Device-Posture, User-/Group-Policies)
- Abdeckung (Remote-Worker, Standorte/Branches, Cloud-Workloads, Multi-Region)
- Security-Tiefe (IPS/AV/URL-Filtering/DLP-Optionen, TLS-Inspektions-Choices)
- Ops-Realität (Support-Qualität, Onboarding, wie schmerzhaft Regeländerungen sind)
| Name | Einstiegspreis | Kostenlose Testversion / Demo | VPN / ZTNA inklusive | Am besten geeignet für | Kundensupport |
| Perimeter 81 | Ab ca. ~$8/User | Ja (Demo/Trial) | Ja | Verteilte Teams & Multi-Site-Organisationen | Live-Chat / Ticketing |
| Zscaler Cloud Firewall | Angebotsbasiert | Demo (Trial variiert) | Ja (plattformbasiert) | Große Remote-/Hybrid-Umgebungen | Enterprise-Support |
| CrowdStrike Falcon Firewall Management | Bundle-basiert | Ja (Trial variiert) | Nein (Firewall-Policy-Management) | Endpoint-zentrierte Security-Teams | Support-Pläne variieren |
| Fortinet SASE | Angebotsbasiert | Ja (Demo/Trial) | Ja | SMB bis Enterprise (inkl. Fortinet-Umgebungen) | Chat, Telefon, E-Mail |
| Sophos Firewall | Angebotsbasiert | Ja | Optional (abhängig vom Bundle) | SMB/Mid-Market & gemischte Umgebungen | Support-Pläne variieren |
| SecurityHQ Managed Firewall | Angebotsbasiert | Ja (Assessment/Trial) | Nein | Teams, die vollständig gemanagte Ops wollen | Ticketing / SOC-Workflows |
| Cato Networks SASE | Angebotsbasiert | Ja | Ja | Globale WAN + Security in einem | 24/7 Support |
| Palo Alto Networks SASE | Angebotsbasiert | Demo | Ja | Enterprise-Security-Programme | 24/7 Enterprise-Support |
| Barracuda MSP CloudGen Firewall | Angebotsbasiert | Ja | Ja | MSPs & Multi-Tenant-Umgebungen | E-Mail & Telefon |
| Secucloud FWaaS | Angebotsbasiert | Demo | Ja (servicebasiert) | Organisationen, die gemanagte Policies wollen | Telefon / partnergeführt |
Sie fragen sich, welche FWaaS-Lösungen wir empfehlen? Die Liste steht unten:
1.1 Perimeter 81
Perimeter 81 ist eine starke Wahl, wenn Sie zentralisierte Policies für Remote-User und mehrere Standorte wollen, ohne Ihren eigenen Firewall-Stack zu betreiben. Es wird typischerweise als Teil eines Zero-Trust/SASE-Ansatzes positioniert und ist am wertvollsten, wenn Sie identity-aware Access plus konsistente Traffic-Kontrollen benötigen.
-
Am besten geeignet für: Verteilte Teams, Multi-Site-Unternehmen und Organisationen, die eine zentrale Admin-Konsole für User-Access und Netzwerk-Kontrollen wollen.
-
Was Sie im Trial validieren sollten: Policy-Granularität (User/Groups/Devices), Logging-Tiefe (durchsuchbare Events, Exporte) und wie Gateways/Tunnels zu Ihrer realen Topologie passen.
-
Operative Vorteile: Cloud-gemanagte Updates, schnellere Rollouts für neue Standorte/User und weniger Day-2-Aufwand als bei DIY-Firewall-Appliances.
-
Wo Teams oft überrascht werden: TLS-Inspektions-Optionen, wie strikt App-Kontrollen sein können, und was je Plan enthalten ist vs. Add-ons.
-
Vorteile:
- Gute „Single Pane of Glass“-Experience für Zugriff und Security-Policy.
- Praktisch für wachsende Organisationen, die häufig Standorte/User hinzufügen.
- Meist deutlich leichter im Day-2-Betrieb als selbstverwaltete Firewalls.
-
Nachteile:
- Wie bei den meisten FWaaS/SASE-Produkten können tiefergehende Inspektionsfunktionen vom Plan/Bundle abhängen.
- Sie brauchen weiterhin jemanden, der Policy-Hygiene verantwortet (Rule-Reviews, Exceptions, Logging).
1.2 Zscaler Cloud Firewall
Zscalers Cloud-Firewall ist für Umgebungen gebaut, in denen User überall sind (Remote/Hybrid) und Sie Policies konsistent durchsetzen wollen, ohne Traffic zurück zur HQ-Firewall zu „backhaulen“.
-
Am besten geeignet für: Große Organisationen, die Cloud-deliverte Inspektion mit enger Identity-Integration und standardisiertem Enforcement über User/Standorte hinweg wollen.
-
Was Sie validieren sollten: Wo die Inspektion stattfindet (nächster PoP), Latenz-Impact, Regel-Granularität (Ports/Protokolle/Apps) und wie gut sich Logs in Ihr SIEM integrieren.
-
Praktische Stärken: Starkes Cloud-first-Modell, guter Fit für Internet-/SaaS-Access-Control und skalierbare Ops beim Onboarding vieler User.
-
Typische Stolpersteine: Angebotsbasierte Paketierung, Trial-Verfügbarkeit hängt von Region/Partner ab, und Policy-Design ist entscheidend, um legitime Business-Apps nicht zu blockieren.
1.3 CrowdStrike Falcon Firewall Management
CrowdStrike Falcon Firewall Management ist am besten als zentralisiertes Host-Firewall-Control (Windows/macOS-Firewall-Policies) zu verstehen – nicht als vollständiger Ersatz für ein Netzwerk-FWaaS. Es ist wertvoll, wenn Ihr Security-Programm endpoint-led ist und Sie konsistente Host-Regeln im großen Maßstab wollen.
-
Am besten geeignet für: Security-Teams, die CrowdStrike bereits nutzen und Host-Firewall-Posture über Flotten hinweg standardisieren und auditieren wollen.
-
Was Sie validieren sollten: Policy-Templates, Exception-Workflows, Rollout-Verhalten von Änderungen, Reporting/Auditing und ob es Ihren Compliance-Evidence-Anforderungen genügt.
-
Stärke: Sehr gute Control-Plane für Endpoint-Firewall-Policies ohne lokale manuelle Konfiguration.
-
Limit: Ersetzt keine Netzwerk-Inspektion, WAN-Kontrollen oder Cloud-Firewall-Funktionen aus SASE/FWaaS-Produkten.
CrowdStrike Falcon Firewall Management
1.4 Fortinet SASE
Fortinet SASE ist eine gute Wahl, wenn Sie Security + Networking aus einer Hand wollen – besonders, wenn Sie bereits Fortinet-Equipment betreiben und eine glattere Ops-Story über Branch, Remote und Cloud hinweg möchten.
-
Am besten geeignet für: SMB bis Enterprise, besonders Fortinet-zentrierte Umgebungen, die Policies auf Remote-User und Cloud-Apps ausdehnen wollen.
-
Was Sie validieren sollten: Client-Experience, PoP-Abdeckung nahe Ihrer User-Regionen, Logging/Visibility und wie Policies mit Ihrem bestehenden Fortinet-Stack synchronisieren (falls relevant).
-
Stärke: Kohärente Plattform-Story, oft stark für Organisationen, die weniger Anbieter wollen.
-
Limit: Paketierung variiert je Region/Partner; klären Sie, was enthalten ist (SWG, DNS-Controls, IPS etc.).
1.5 Sophos Firewall
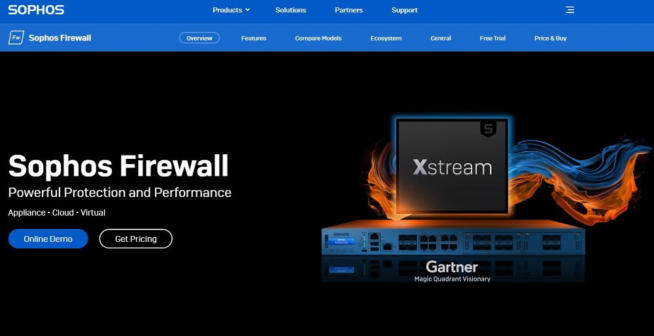
Sophos ist eine häufige Wahl für SMB-/Mid-Market-Teams, die einen praktischen Firewall-Stack mit guter Admin-Usability und breitem Feature-Set wollen – oft kombiniert mit Endpoint-/E-Mail-Security-Tooling.
-
Am besten geeignet für: SMB-/Mid-Market-Umgebungen, die handhabbare Security-Kontrollen ohne übermäßig komplexes Operations-Modell suchen.
-
Was Sie validieren sollten: Rule-Workflow, Reporting, VPN-/Remote-Access-Ansatz und wie gut es zu Ihrem Branch+Remote-Design passt.
-
Reality-Check: Firewalls helfen viel – aber nichts ist „nahe 100%“. Sie brauchen weiterhin Patching, Identity-Security und Monitoring.
1.6 SecurityHQ Managed Firewall
Wenn Ihr Engpass People und Time (nicht Features) ist, kann ein Managed-Firewall-Service die hilfreichste Antwort sein. Sie zahlen für Day-2-Operations: Monitoring, Tuning und Response – also genau das, was Ergebnisse wirklich bestimmt.
-
Am besten geeignet für: Kleinere Teams, regulierte Organisationen oder Unternehmen, die 24/7 Monitoring brauchen, aber kein komplettes SOC intern staffen können.
-
Was Sie validieren sollten: SLA und Eskalationspfade, was enthalten ist (Rule-Changes, Log-Review, Incident Response) und wie Sie Reports für Audits erhalten.
-
Stärke: Entlastet operativ und verbessert Konsistenz.
-
Limit: Sie brauchen weiterhin internes Ownership für Freigaben, Exception-Handling und Business-Kontext.
1.7 Cato Networks SASE
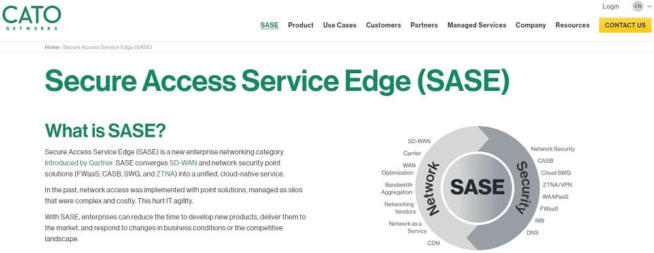
Cato wird oft gewählt, wenn das Problem sowohl Networking als auch Security ist: Sie möchten ein gemanagtes Backbone (WAN) plus konsistente Cloud-deliverte Kontrollen und einfachere Branch-Rollouts.
-
Am besten geeignet für: Multi-Region-Unternehmen, die WAN- und Security-Vendoren konsolidieren und Branch-Connectivity vereinfachen wollen.
-
Was Sie validieren sollten: Performance in Schlüsselregionen, wie Branches angebunden werden, Policy-Tiefe sowie Log-/Export-Optionen.
1.8 Palo Alto Networks SASE
Palo Alto Networks SASE ist typischerweise eine Enterprise-Grade-Wahl, wenn Sie tiefe Security-Fähigkeiten, reife Policy-Workflows und starke Integration in ein breiteres Security-Programm wollen.
-
Am besten geeignet für: Enterprise-Umgebungen, die Security-Tiefe, Governance sowie starke Inspektions-/Visibility-Optionen benötigen.
-
Was Sie validieren sollten: Policy-Komplexität, die Sie realistisch betreiben können, TLS-Inspektionsstrategie und Integration in SOC-Tooling.
1.9 Barracuda MSP CloudGen Firewall
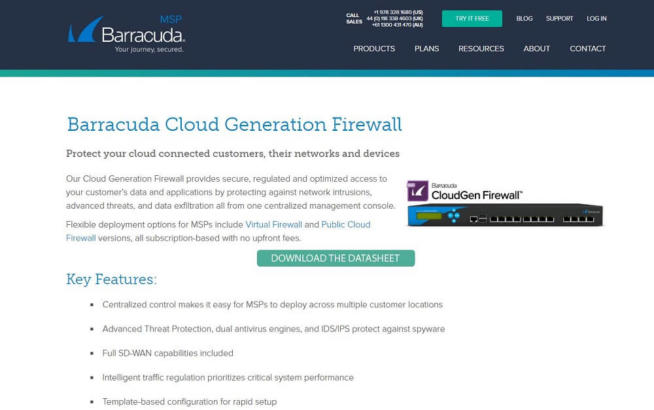
Barracuda MSP CloudGen ist vor allem interessant, wenn Sie mehrere Kundenumgebungen (oder interne Business Units) managen und ein wiederholbares, Multi-Tenant-freundliches Modell brauchen.
-
Am besten geeignet für: MSPs und Organisationen, die standardisierte Deployments über viele Umgebungen hinweg benötigen.
-
Was Sie validieren sollten: Multi-Tenant-Policy-Handling, Reporting pro Tenant und wie Updates/Maintenance in der Praxis laufen.
Barracuda MSP CloudGen Firewall
1.10 Secucloud FWaaS
Secucloud positioniert sich als Cloud-getriebener Security-Service, der häufig über Partner geliefert wird. Das kann attraktiv sein, wenn Sie einen stärker gemanagten Ansatz mit weniger internem Tuning möchten.
-
Am besten geeignet für: Organisationen, die partnergeführtes Onboarding und laufende Security-Operations bevorzugen.
-
Was Sie validieren sollten: Was automatisiert ist vs. was „von Menschen gemanagt“ wird, Reporting und wie schnell Policies geändert werden können, wenn sich Business-Anforderungen ändern.
2. What Is a Firewall?
Eine Firewall ist ein Policy-Enforcement-Point, der entscheidet, welcher Netzwerkverkehr erlaubt, blockiert, inspiziert oder geloggt wird – basierend auf Regeln, die Sie definieren (und dem Kontext, den die Firewall sieht).
Die meisten Betriebssysteme enthalten eine integrierte Firewall (z. B. Windows Defender Firewall). Das ist nützlich, aber keine „vollständige Absicherung“. Sie steuert vor allem Traffic zum/vom Gerät – ersetzt aber kein Patching, keine Identity-Controls, keine Endpoint-Detection und keine sichere Konfiguration.
In Unternehmen sitzt eine Firewall typischerweise an wichtigen Engpässen (Internet-Edge, Branches, zwischen Segmenten oder in Cloud-Netzen), um die Angriffsfläche zu reduzieren und Lateral Movement zu verhindern.
2.1 And How Does a Firewall Work?
Auf Basisebene prüft eine Firewall Traffic gegen Regeln (Source/Destination-IP, Port, Protokoll). Moderne Firewalls gehen weiter und können application-aware Controls, user-/identity-basierte Policies und Threat Prevention anwenden (IPS, Malware-Filtering, URL-Controls).
Einige Produkte nutzen Reputation-Feeds und Behavioral Analytics, um verdächtige Aktivitäten zu markieren. Trotzdem gilt: „Machine Learning“ ist keine Magie – das Ergebnis hängt von gutem Policy-Design, Logging und Response-Playbooks ab.
3. Should I Use Cloud-Based Firewalls?
Cloud-basierte Firewalls (FWaaS) lohnen sich, wenn Ihre Traffic-Patterns nicht mehr zum „alles läuft über HQ“-Modell passen.
Guter Fit, wenn Sie Folgendes haben:
- Remote-/Hybrid-User, die direkt auf SaaS zugreifen
- Mehrere Branches, die mit Appliances mühsam zu managen sind
- Cloud-Workloads über Regionen/Provider hinweg
- Bedarf an konsistenter Policy und einfacheren Updates
Worüber Sie ehrlich sein sollten:
- Customization vs. Simplicity: FWaaS ist oft weniger „maßgeschneidert“ als Eigenbau, aber in der Regel deutlich leichter zu betreiben.
- Latenz: Nutzer spüren es, wenn PoPs weit weg sind. Testen Sie immer aus realen Standorten.
- Inspektionsstrategie: TLS-Inspektion verbessert Detection, bringt aber Komplexität sowie Privacy-/Compliance-Fragen.
4. What Is a Next-Generation Firewall (NGFW)?
Eine Next-Generation Firewall (NGFW) ergänzt tiefere Inspektion und Kontext über klassische Port/Protokoll-Regeln hinaus. Typische NGFW-Fähigkeiten sind:
- Deep Packet Inspection und Application Identification
- Intrusion Prevention (IPS) und Threat Intelligence
- User-/Identity-Awareness (oft via Directory-/IdP-Integration)
- TLS/SSL-Inspection (wo zulässig)
NGFW kann extrem effektiv sein – aber auch teuer und operativ schwer. Wenn Ihr Team es nicht gut betreiben kann (Rule-Hygiene, Updates, Monitoring), erzielen Sie in der Praxis oft bessere Ergebnisse mit einem einfacheren, gut betriebenen FWaaS/SASE-Deployment.
5. Popular Types of Firewalls Explained
5.1 Traditional Firewalls
Traditionelle (stateful) Firewalls fokussieren auf L3/L4-Regeln. Sie sind weiterhin nützlich für Basis-Segmentierung und einfache Perimeter-Kontrollen, verstehen aber Anwendungen und Nutzer nicht tiefgehend.
Sie sind nur so sicher wie ihre Konfiguration. Schlecht gepflegte Rule-Sets und „temporäre“ Ausnahmen sind der klassische Weg zu Incidents.
5.2 Container Firewalls
Container- und Kubernetes-fokussierte Firewalls (bzw. Network-Policy-Engines) helfen bei der Segmentierung zwischen Workloads und Services. Sie sind hervorragend, um den Blast Radius zu begrenzen, erfordern aber solide Architektur und Disziplin (Labels, Namespaces, Policy-Testing), um wirklich effektiv zu sein.
5.3 Database Firewalls
Datenbank-Firewalls schützen sensible Datastores, indem sie Queries überwachen und verdächtige Muster blockieren. Sie können in regulierten Umgebungen sehr stark sein, ersetzen aber kein sicheres App-Design, Least Privilege, Patching oder Monitoring bei kompromittierten Credentials.
6. Next Steps: How to Choose the Right FWaaS
Wenn Sie schnell einen Anbieter wählen wollen, ohne es später zu bereuen, nutzen Sie diese Shortlist in Trials/Demos:
- Definieren Sie Ihren Enforcement Point: Remote-User, Branches, Cloud-Workloads – oder alles zusammen?
- Testen Sie aus realen Standorten: Messen Sie Latenz und App-Performance (Zoom/Teams, CRM, File-Sync).
- Prüfen Sie die Policy-Tiefe: Können Sie Regeln so schreiben, wie Sie sie wirklich brauchen (User, Groups, Apps, Device-Posture)?
- Auditieren Sie das Logging: Können Sie „wer hat was wann getan“ in unter 2 Minuten beantworten?
- Validieren Sie Change Management: Approvals, RBAC, Rollback und wie schmerzhaft Exceptions sind.
- Klären Sie kommerzielle Bedingungen: Was ist enthalten, Log-Retention, Support-Tiers und Exit-Optionen.
Sobald Sie auf 2–3 Optionen reduziert haben, fahren Sie einen 30-Tage-Piloten mit einer kleinen Nutzergruppe, erweitern dann auf einen Standort/Branch, bevor Sie company-wide ausrollen.