Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
OpenVPN kurz erklärt:
OpenVPN ist ein VPN-Protokoll, das einen sicheren Tunnel zwischen dem VPN-Client und dem Server aufbaut. Es nutzt Authentifizierung in Kombination mit moderner Verschlüsselung, um Datenpakete durch einen sicheren Tunnel zu leiten und sicherzustellen, dass sie weder von Internetanbietern (ISPs) noch von anderen Dritten nachverfolgt werden können.
Im zählt es zu den am besten bewerteten Open-Source-VPN-Protokollen in Bezug auf Sicherheit und Datenschutz. Allerdings weist OpenVPN etwas geringere Geschwindigkeiten, längere Verbindungszeiten und einen höheren Ressourcenverbrauch auf, was insbesondere ältere Hardware stärker belastet.
OpenVPN gehört zu den am weitesten verbreiteten Tunnelprotokollen in der VPN-Branche. Wie jedes Protokoll erstellt OpenVPN einen sicheren Tunnel zwischen dem VPN-Client und dem Server. In diesem Artikel erklären wir, was OpenVPN ist, wie es funktioniert und beleuchten die Unterschiede zwischen den UDP- und TCP-Protokollen.
Was ist OpenVPN?
OpenVPN steht für Open Virtual Private Network. Es handelt sich um ein Open-Source-Protokoll, das verwendet wird, um eine VPN-Verbindung herzustellen und einen Tunnel zwischen Netzwerken zu erstellen. Um Verwechslungen zu vermeiden, kann sich OpenVPN auch auf die Software beziehen, die das OpenVPN-Protokoll verwendet.
Heute konzentrieren wir uns auf das Protokoll selbst, das von nahezu allen bekannten VPN-Diensten eingesetzt wird. Dazu zählen unter anderem ExpressVPN, CyberGhost, NordVPN, PureVPN sowie Hunderte weiterer Anbieter.
Wie funktioniert OpenVPN?
Wie bereits kurz erläutert, richtet OpenVPN einen sicheren Tunnel zwischen dem VPN-Client und dem Server ein. In der ersten Phase müssen jedoch beide Seiten authentifiziert werden. Die Authentifizierung bei OpenVPN kann auf verschiedene Weise erfolgen, darunter öffentliche Schlüssel, digitale Zertifikate, Benutzeranmeldedaten und mehr.
Sobald dieser Prozess abgeschlossen ist, wird der Tunnel erstellt und die Verbindung zwischen dem VPN-Client und dem Server hergestellt. In der Regel verwendet OpenVPN TLS oder SSL zur Erstellung des Tunnels, doch dank der Flexibilität des Protokolls können auch andere Methoden eingesetzt werden. Ein wichtiger Bestandteil der Funktionsweise von OpenVPN ist die Kapselung.
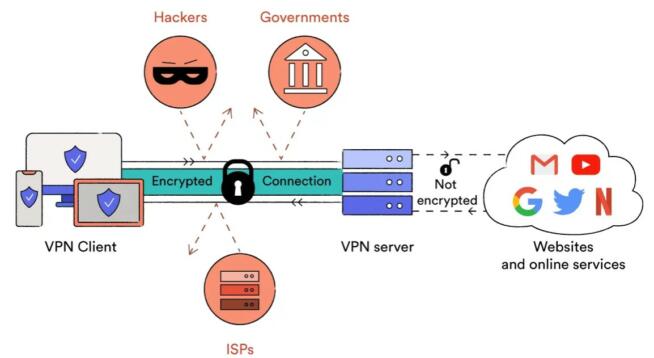
Mit freundlicher Genehmigung von Medium.com
Kapselung bedeutet, dass OpenVPN Datenpakete mit Informationen über Ziel, Routing und weitere Details umhüllt. In diesem Prozess wird auch Verschlüsselung angewendet, wodurch sichergestellt wird, dass die Datenpakete nicht von Dritten wie ISPs, Behörden, Arbeitgebern oder anderen abgefangen oder verfolgt werden können.
In den meisten Fällen verwendet OpenVPN eine AES-256-Verschlüsselung, den höchsten verfügbaren Verschlüsselungsstandard. Die verschlüsselten Datenpakete werden anschließend durch den VPN-Tunnel zum VPN-Server übertragen, dort entschlüsselt und an das endgültige Ziel weitergeleitet.
Diese Entschlüsselung ist notwendig und kein Grund zur Sorge. Vor der Entschlüsselung passieren die Daten den VPN-Server, wodurch Ihre ursprüngliche IP-Adresse nicht erkannt werden kann. Für jeden, der die entschlüsselten Datenpakete überprüft, scheint deren Ursprung die IP-Adresse des VPN-Servers zu sein.
Wie sicher ist OpenVPN?
Sehr sicher. Es handelt sich um ein Open-Source-Protokoll, das umfassende Sicherheitsverbesserungen erfahren hat. Wie erwähnt wird TLS/SSL zur Absicherung Ihrer Daten verwendet, zusammen mit PFS (Perfect Forward Secrecy), das jeder Verbindung einzigartige Verschlüsselungsschlüssel zuweist und Datenkompromittierungen verhindert.
Darüber hinaus unterstützt OpenVPN sowohl TCP- als auch UDP-Protokolle, sodass Sie zwischen Sicherheit und Geschwindigkeit priorisieren können. Die Open-Source-Natur des Protokolls ist ebenfalls entscheidend für die Sicherheit. Das bedeutet, dass Cybersicherheitsexperten den Quellcode überprüfen und Fehler sowie Schwachstellen beheben können.
Gleichzeitig ermöglicht dies auch Hackern, den Code auf Schwachstellen zu analysieren, diese werden jedoch in der Regel schnell entdeckt und behoben. OpenVPN unterstützt eine Vielzahl von Verschlüsselungsstandards und Algorithmen, was bedeutet, dass die Sicherheit auch von der Wahl des VPN-Anbieters abhängt.
In 99 % der Fälle wird eine 256-Bit-Verschlüsselung eingesetzt, die ein sehr hohes Sicherheitsniveau gewährleistet und praktisch kein Risiko eines Sicherheitsverstoßes bietet. Aus diesem Grund nutzen nahezu alle VPN-Anbieter OpenVPN, mit Ausnahme von Hotspot Shield, UltraVPN und einigen wenigen anderen, die proprietäre, aber dennoch auf OpenVPN basierende Protokolle verwenden (zum Beispiel Hydra).
OpenVPN UDP vs. TCP: Unterschiede erklärt
Bei der Nutzung von OpenVPN können Sie in der Regel zwischen UDP und TCP wählen. UDP steht für User Datagram Protocol. Es ist etwas weniger zuverlässig als TCP, bietet jedoch höhere Geschwindigkeiten und überträgt Datenpakete in einem kontinuierlichen Strom. Zudem verfügt UDP nicht über die Fehlerkorrektur von TCP.
Daher kann UDP Daten schneller übertragen, allerdings mit geringerer Zuverlässigkeit. In der Praxis funktioniert UDP sehr gut und ist nahezu immer die Standardeinstellung bei OpenVPN. Es eignet sich hervorragend für bandbreitenintensive Aktivitäten wie Streaming, Torrenting, Gaming und das Herunterladen großer Dateien.
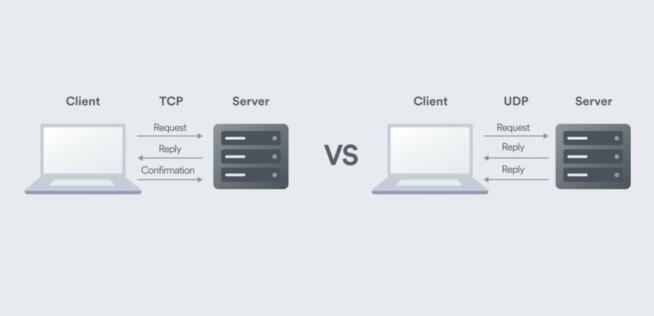
Mit freundlicher Genehmigung von Surfshark
TCP steht für Transmission Control Protocol und ist im Vergleich zu UDP langsamer, dafür aber zuverlässiger dank integrierter Fehlerkorrektur. Datenpakete werden in der richtigen Reihenfolge zugestellt, und TCP eignet sich besser für Aktivitäten, die keine hohen Geschwindigkeiten oder große Bandbreiten erfordern, wie E-Mails oder normales Surfen im Internet.
Es ist außerdem wichtig zu wissen, dass TCP effektiver beim Umgehen von VPN-Sperren und -Einschränkungen ist. So nutzt NordVPN weiterhin OpenVPN TCP für seine verschleierten Server, die in China, Iran und anderen Ländern funktionieren, in denen VPNs blockiert werden. OpenVPN UDP kann in diesem Bereich nicht mit TCP konkurrieren.
OpenVPN vs. andere Protokolle: Ist es die beste Wahl?
Obwohl OpenVPN vor einigen Jahren äußerst beliebt war, ist seine Popularität in letzter Zeit etwas zurückgegangen. IKEv2 ist ebenfalls ein hervorragendes Protokoll und schneller als OpenVPN, während es gleichzeitig weniger ressourcenintensiv ist. OpenVPN verbraucht mehr Systemressourcen und wird nicht auf allen Plattformen vollständig unterstützt – insbesondere unter iOS.
Hinzu kommt WireGuard, ein weiteres Open-Source-Protokoll, das von vielen VPN-Anbietern übernommen wurde. WireGuard ist deutlich schneller und bietet kürzere Verbindungszeiten. Während der Verbindungsaufbau mit OpenVPN in der Regel 5–6 Sekunden dauert, reduziert WireGuard diese Zeit auf 1–2 Sekunden.
NordVPN verfügt über NordLynx, eine verbesserte Version von WireGuard, die noch schneller und sicherer ist. ExpressVPN bietet mit Lightway ein eigenes Protokoll, das in unseren Tests schneller und zuverlässiger als OpenVPN war. Bedeutet das, dass OpenVPN das schlechteste Protokoll ist? Nein.
Jedes VPN-Protokoll hat seine Einsatzbereiche, und OpenVPN wird weiterhin genutzt, um Firewalls zu umgehen, starke Verschlüsselung bereitzustellen und die Kompatibilität mit den meisten Geräten sicherzustellen – darunter Router, Smart-TVs, Android-Smartphones und -Tablets, Windows- und macOS-Computer und viele weitere.
Zusammenfassung
Zusammenfassend bleibt OpenVPN eines der besseren VPN-Protokolle im. Hochmoderne Verschlüsselung, ausgezeichnete Sicherheit und die Open-Source-Natur ermöglichen den Einsatz auf einer Vielzahl von Systemen und Geräten. OpenVPN ist jedoch nicht das schnellste Protokoll.
Nutzer mit älterer Hardware werden zudem feststellen, dass OpenVPN ressourcenintensiver ist, was zu einem höheren Akkuverbrauch bei älteren mobilen Geräten und Laptops führen kann. Dennoch schmälert dies nicht die bewährte Architektur von OpenVPN, die das Protokoll zu einem festen Bestandteil von rund 99 % der kommerziellen und unternehmensweiten VPN-Lösungen gemacht hat.