Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
Los firewalls siguen siendo importantes — pero “un firewall” ya no es un único producto. Los ataques modernos impactan la identidad, el SaaS, los endpoints y el tráfico este-oeste, así que la elección correcta depende de dónde residan tus usuarios y aplicaciones (oficina, nube, remoto, híbrido) y de cómo haces cumplir las políticas (centrado en la red vs zero-trust).
Por eso las implementaciones de firewall hechas por cuenta propia (DIY) suelen envejecer mal: la parte difícil no es el primer despliegue, sino el trabajo continuo — proliferación de políticas, revisiones de reglas, decisiones sobre inspección TLS, registro de eventos, respuesta a incidentes y mantenerse al día con nuevas técnicas de evasión.
Para muchos equipos, el punto intermedio práctico es Firewall-as-a-Service (FWaaS) (a menudo vendido dentro de paquetes SASE). Te suscribes, aplicas políticas desde un plano de control en la nube y delegas gran parte del parcheo y del mantenimiento de la plataforma.
La contrapartida es que debes evaluar: profundidad de políticas (L3/L4 vs L7), inspección de tráfico (incluido TLS), integración de identidad, registro/retención, latencia/cobertura de PoP y ajuste operativo (¿quién es responsable — NetOps, SecOps, IT?).
A continuación encontrarás una lista curada de proveedores que se usan ampliamente en entornos reales, además de qué verificar exactamente antes de firmar un contrato.
1. Mejores Proveedores de Firewall como Servicio 2026 – Top 10 Proveedores FWaaS
Los seleccionamos en función de lo que normalmente marca la diferencia en producción:
- Madurez del plano de control (flujo de trabajo de políticas, plantillas, acceso basado en roles)
- Visibilidad (logs que realmente puedes usar, opciones de exportación, alertas)
- Aplicación basada en identidad (SSO/IdP, postura del dispositivo, políticas por usuario/grupo)
- Cobertura (trabajadores remotos, sucursales, cargas en la nube, múltiples regiones)
- Profundidad de seguridad (opciones de IPS/AV/filtrado de URL/DLP, decisiones de inspección TLS)
- Realidad operativa (calidad del soporte, onboarding, lo dolorosos que son los cambios de reglas)
| Nombre | Precio inicial | Prueba gratuita / Demo | VPN / ZTNA incluido | Más adecuado para | Atención al cliente |
| Perimeter 81 | Desde ~$8/usuario | Sí (demo/prueba) | Sí | Equipos distribuidos y organizaciones con múltiples sedes | Chat en vivo / tickets |
| Zscaler Cloud Firewall | Bajo cotización | Demo (la prueba varía) | Sí (basado en plataforma) | Entornos grandes remotos/híbridos | Soporte empresarial |
| CrowdStrike Falcon Firewall Management | Basado en paquetes | Sí (la prueba varía) | No (gestión de políticas de firewall) | Equipos de seguridad centrados en endpoints | Planes de soporte variables |
| Fortinet SASE | Bajo cotización | Sí (demo/prueba) | Sí | De SMB a enterprise (incl. entornos Fortinet) | Chat, teléfono, email |
| Sophos Firewall | Bajo cotización | Sí | Opcional (depende del paquete) | SMB/mercado medio y entornos mixtos | Planes de soporte variables |
| SecurityHQ Managed Firewall | Bajo cotización | Sí (evaluación/prueba) | No | Equipos que buscan operaciones totalmente gestionadas | Tickets / flujos SOC |
| Cato Networks SASE | Bajo cotización | Sí | Sí | WAN global + seguridad en uno | Soporte 24/7 |
| Palo Alto Networks SASE | Bajo cotización | Demo | Sí | Programas de seguridad empresariales | Soporte empresarial 24/7 |
| Barracuda MSP CloudGen Firewall | Bajo cotización | Sí | Sí | MSPs y entornos multi-tenant | Email y teléfono |
| Secucloud FWaaS | Bajo cotización | Demo | Sí (basado en servicio) | Organizaciones que quieren políticas gestionadas | Teléfono / partner |
¿Te preguntas qué soluciones FWaaS recomendamos? La lista está a continuación:
1.1 Perimeter 81
Perimeter 81 encaja muy bien si quieres políticas centralizadas para usuarios remotos y múltiples ubicaciones sin ejecutar tu propio stack de firewall. Normalmente se posiciona como parte de un enfoque zero-trust/SASE, así que aporta más valor cuando necesitas acceso basado en identidad más controles de tráfico consistentes.
-
Ideal para: Equipos distribuidos, negocios con múltiples sedes y organizaciones que quieren una consola única para el acceso de usuarios y los controles de red.
-
Qué validar en una prueba: Granularidad de políticas (usuarios/grupos/dispositivos), profundidad de logs (eventos buscables, exportaciones) y cómo los gateways/túneles se mapean a tu topología real.
-
Ventajas operativas: Actualizaciones gestionadas en la nube, despliegues más rápidos para nuevos sitios/usuarios y menos mantenimiento día-2 en comparación con firewalls DIY.
-
Dónde sorprende a los equipos: Opciones de inspección TLS, lo estricto que puedes ser con controles por aplicación y qué está incluido vs qué es extra según el plan.
-
Pros:
- Buena experiencia de “panel único” para acceso y política de seguridad.
- Práctico para organizaciones en crecimiento que añaden sitios/usuarios con frecuencia.
- Normalmente más sencillo de operar en día-2 que firewalls autogestionados.
-
Contras:
- Como en la mayoría de productos FWaaS/SASE, las funciones de inspección profunda pueden depender del plan/paquete.
- Aún necesitas a alguien que se encargue de la higiene de políticas (revisiones de reglas, excepciones, logging).
1.2 Zscaler Cloud Firewall
El firewall en la nube de Zscaler está diseñado para entornos donde los usuarios están en todas partes (remoto/híbrido) y quieres aplicar políticas de forma consistente sin depender del backhauling del tráfico hacia un firewall en la sede.
-
Ideal para: Grandes organizaciones que quieren inspección en la nube con una integración de identidad sólida y una aplicación estandarizada para usuarios/ubicaciones.
-
Qué validar: Dónde ocurre la inspección (PoP más cercano), impacto en la latencia, lo granular que es el conjunto de reglas (puertos/protocolos/apps) y qué tan bien se integran los logs con tu SIEM.
-
Fortalezas prácticas: Modelo cloud-first sólido, buen encaje para control de acceso a internet/SaaS y operaciones escalables cuando incorporas muchos usuarios.
-
Puntos típicos a considerar: Paquetización bajo cotización, disponibilidad de pruebas depende de región/partner y el diseño de políticas es clave para no bloquear apps legítimas.
1.3 CrowdStrike Falcon Firewall Management
CrowdStrike Falcon Firewall Management se entiende mejor como control centralizado del firewall del host (políticas de firewall en Windows/macOS) más que como un reemplazo completo de FWaaS de red. Es valioso si tu programa de seguridad está orientado a endpoints y quieres reglas consistentes a escala.
-
Ideal para: Equipos de seguridad que ya usan CrowdStrike y quieren estandarizar y auditar la postura del firewall del host en grandes flotas.
-
Qué validar: Plantillas de políticas, flujos de excepciones, cómo se despliegan los cambios, reporting/auditoría y si cumple tus necesidades de evidencia de compliance.
-
Fortaleza: Gran plano de control para políticas de firewall en endpoints sin depender de configuración manual local.
-
Límite: No reemplaza la inspección a nivel de red, controles WAN o capacidades de firewall en la nube típicas de SASE/FWaaS.
CrowdStrike Falcon Firewall Management
1.4 Fortinet SASE
Fortinet SASE es una buena elección cuando quieres seguridad + redes bajo un mismo paraguas, especialmente si ya utilizas tecnología Fortinet y buscas una historia operativa más fluida entre sucursales, remoto y nube.
-
Ideal para: De SMB a enterprise, especialmente entornos centrados en Fortinet que quieren extender políticas a usuarios remotos y apps en la nube.
-
Qué validar: Experiencia del cliente, cobertura de PoP cerca de tus regiones de usuarios, logging/visibilidad y cómo se sincronizan las políticas con tu stack Fortinet actual (si aplica).
-
Fortaleza: Historia de plataforma coherente; suele funcionar bien para organizaciones que quieren menos proveedores.
-
Límite: La paquetización puede variar por región/partner; confirma qué se incluye (SWG, controles DNS, IPS, etc.).
1.5 Sophos Firewall
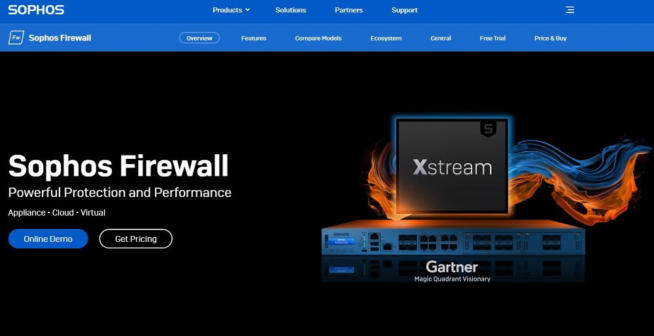
Sophos es una opción común para equipos SMB/mercado medio que buscan un stack de firewall práctico con buena usabilidad administrativa y un conjunto de funciones amplio, a menudo combinado con herramientas más amplias de seguridad de endpoint/correo.
-
Ideal para: Entornos SMB/mercado medio que quieren controles de seguridad manejables sin un modelo operativo excesivamente complejo.
-
Qué validar: Flujo de reglas, reporting, enfoque de VPN/acceso remoto y qué tan bien encaja con tu diseño de sucursal + remoto.
-
Realidad: Los firewalls ayudan mucho, pero nada es “casi 100%”. Aún necesitas parcheo, seguridad de identidad y monitoreo.
1.6 SecurityHQ Managed Firewall
Si tu cuello de botella es la gente y el tiempo (no las funciones), un servicio de firewall gestionado puede ser la respuesta más “útil”. Pagas por operaciones día-2: monitoreo, ajuste y respuesta — lo que realmente determina los resultados.
-
Ideal para: Equipos pequeños, organizaciones reguladas o empresas que necesitan monitoreo 24/7 pero no pueden mantener un SOC completo internamente.
-
Qué validar: SLA y rutas de escalamiento, qué está incluido (cambios de reglas, revisión de logs, respuesta a incidentes) y cómo obtienes informes para auditorías.
-
Fortaleza: Reduce la carga operativa y mejora la consistencia.
-
Límite: Aún necesitas ownership interno para aprobaciones, gestión de excepciones y contexto del negocio.
1.7 Cato Networks SASE
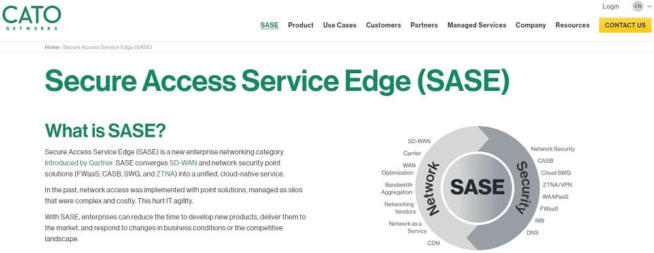
Cato suele elegirse cuando el problema es tanto redes como seguridad: quieres un backbone gestionado (WAN) más controles consistentes entregados desde la nube y despliegues más simples en sucursales.
-
Ideal para: Empresas multi-región que quieren consolidar proveedores de WAN + seguridad y simplificar la conectividad de sucursales.
-
Qué validar: Rendimiento hacia regiones clave, cómo se conectan las sucursales, profundidad de políticas y opciones de logs/exportación.
1.8 Palo Alto Networks SASE
Palo Alto Networks SASE suele ser una opción de nivel empresarial cuando quieres capacidades de seguridad profundas, flujos de políticas maduros y una integración fuerte dentro de un programa de seguridad más amplio.
-
Ideal para: Entornos enterprise que necesitan profundidad de seguridad, gobernanza y opciones sólidas de inspección/visibilidad.
-
Qué validar: Complejidad de políticas que realmente puedes operar, estrategia de inspección TLS e integración con tooling del SOC.
1.9 Barracuda MSP CloudGen Firewall
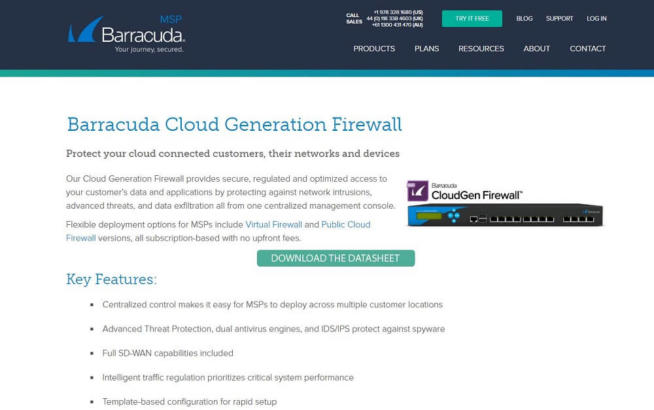
Barracuda MSP CloudGen resulta especialmente interesante si gestionas múltiples entornos de clientes (o unidades internas) y necesitas un modelo repetible y apto para multi-tenant.
-
Ideal para: MSPs y organizaciones que necesitan despliegues estandarizados en muchos entornos.
-
Qué validar: Manejo de políticas multi-tenant, reporting por tenant y cómo se gestionan en la práctica las actualizaciones/mantenimiento.
Barracuda MSP CloudGen Firewall
1.10 Secucloud FWaaS
Secucloud se posiciona como un servicio de seguridad impulsado por la nube, a menudo entregado vía partners. Puede ser atractivo si quieres un enfoque más gestionado con menos ajuste interno.
-
Ideal para: Organizaciones que prefieren onboarding liderado por partners y operaciones de seguridad continuas.
-
Qué validar: Qué está automatizado vs qué está “gestionado por personas”, reporting y qué tan rápido se pueden cambiar políticas cuando cambian las necesidades del negocio.
2. ¿Qué es un Firewall?
Un firewall es un punto de aplicación de políticas que decide qué tráfico de red se permite, se deniega, se inspecciona o se registra — en función de reglas que defines (y del contexto que el firewall puede ver).
La mayoría de los sistemas operativos incluyen un firewall integrado (por ejemplo, Windows Defender Firewall). Eso es útil, pero no es “protección completa”. Principalmente controla el tráfico hacia y desde el dispositivo — no sustituye el parcheo, los controles de identidad, la detección en endpoints ni la configuración segura.
En un entorno empresarial, un firewall suele situarse en puntos críticos (borde de internet, sucursales, entre segmentos o en redes cloud) para reducir la superficie de ataque y evitar el movimiento lateral.
2.1 ¿Y cómo funciona un Firewall?
En un nivel básico, los firewalls evalúan el tráfico contra reglas (IP de origen/destino, puerto, protocolo). Los firewalls modernos van más allá y pueden aplicar controles con conciencia de aplicación, políticas basadas en usuario/identidad y prevención de amenazas (IPS, filtrado de malware, controles de URL).
Algunos productos usan feeds de reputación y analítica de comportamiento para marcar actividad sospechosa. Dicho esto, el “machine learning” no es magia — el resultado depende de un buen diseño de políticas, logging y playbooks de respuesta.
3. ¿Debería usar Firewalls basados en la Nube?
Los firewalls en la nube (FWaaS) valen la pena cuando tus patrones de tráfico ya no encajan con el modelo de “todo pasa por la sede”.
Buen encaje si tienes:
- Usuarios remotos/híbridos accediendo a SaaS directamente
- Múltiples sucursales que son difíciles de gestionar con appliances
- Cargas en la nube en varias regiones/proveedores
- Necesidad de políticas consistentes y actualizaciones más simples
Cosas que conviene tener claras:
- Personalización vs simplicidad: FWaaS puede ser menos “a medida” que construirlo tú mismo, pero normalmente es mucho más fácil de operar.
- Latencia: Tus usuarios lo notarán si los PoP del proveedor están lejos. Prueba siempre desde ubicaciones reales.
- Estrategia de inspección: La inspección TLS mejora la detección, pero añade complejidad y consideraciones de privacidad/compliance.
4. ¿Qué es un Firewall de Nueva Generación (NGFW)?
Un Firewall de Nueva Generación (NGFW) añade inspección más profunda y contexto más allá de las reglas clásicas de puerto/protocolo. Capacidades típicas de un NGFW incluyen:
- Inspección profunda de paquetes e identificación de aplicaciones
- Prevención de intrusiones (IPS) e inteligencia de amenazas
- Conciencia de usuario/identidad (a menudo mediante integración con directorio/IdP)
- Inspección TLS/SSL (cuando está permitido)
Un NGFW puede ser extremadamente efectivo, pero también puede ser caro y pesado de operar. Si tu equipo no puede gestionarlo bien (higiene de reglas, actualizaciones, monitoreo), puede que obtengas mejores resultados reales con un despliegue FWaaS/SASE más simple y bien operado.
5. Tipos populares de Firewalls explicados
5.1 Firewalls tradicionales
Los firewalls tradicionales (stateful) se centran en reglas L3/L4. Aún pueden ser útiles para segmentación base y controles perimetrales simples, pero no entienden aplicaciones o usuarios en profundidad.
Son tan seguros como su configuración. Conjuntos de reglas mal mantenidos y excepciones “temporales” son la ruta clásica hacia incidentes.
5.2 Firewalls de contenedores
Los firewalls orientados a contenedores y Kubernetes (o motores de políticas de red) ayudan a imponer segmentación entre workloads y servicios. Son excelentes para limitar el radio de explosión, pero requieren buena arquitectura y disciplina (labels, namespaces, pruebas de políticas) para ser efectivos.
5.3 Firewalls de bases de datos
Los firewalls de bases de datos protegen almacenes sensibles monitorizando consultas y bloqueando patrones sospechosos. Pueden ser muy potentes en entornos regulados, pero no reemplazan un diseño seguro de aplicaciones, mínimo privilegio, parcheo o monitoreo frente a credenciales comprometidas.
6. Próximos pasos: Cómo elegir el FWaaS adecuado
Si quieres elegir un proveedor rápido y sin arrepentirte, usa esta lista durante pruebas/demos:
- Define tu punto de aplicación: usuarios remotos, sucursales, cargas en la nube o todo lo anterior.
- Prueba desde ubicaciones reales: mide latencia y rendimiento de apps (Zoom/Teams, CRM, sincronización de archivos).
- Comprueba la profundidad de políticas: ¿puedes escribir reglas como realmente lo necesitas (usuarios, grupos, apps, postura del dispositivo)?
- Audita el logging: ¿puedes responder “quién hizo qué y cuándo” en menos de 2 minutos?
- Valida la gestión de cambios: aprobaciones, RBAC, rollback y lo dolorosas que son las excepciones.
- Aclara términos comerciales: qué incluye el plan, retención de logs, niveles de soporte y opciones de salida.
Cuando lo reduzcas a 2–3 opciones, ejecuta un piloto de 30 días con un grupo pequeño y luego amplía a una sucursal/sede antes de desplegarlo en toda la empresa.