Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
OpenVPN explicado rápidamente:
OpenVPN es un protocolo VPN que establece un túnel seguro entre el cliente VPN y el servidor. Utiliza autenticación combinada con cifrado avanzado para enrutar paquetes de datos a través de un túnel seguro y garantizar que no puedan ser rastreados por los proveedores de servicios de Internet (ISP) ni por otros terceros.
En 2026, es uno de los protocolos VPN de código abierto mejor valorados en términos de seguridad y privacidad. Sin embargo, OpenVPN presenta velocidades ligeramente inferiores, tiempos de conexión más largos y un mayor consumo de recursos, lo que afecta especialmente al hardware más antiguo.
OpenVPN se encuentra entre los protocolos de tunelización más utilizados en la industria de las VPN. Al igual que cualquier otro protocolo, OpenVPN crea un túnel seguro entre el cliente VPN y el servidor. En este artículo explicamos qué es OpenVPN, cómo funciona y analizamos las diferencias entre los protocolos UDP y TCP.
¿Qué es OpenVPN?
OpenVPN significa Open Virtual Private Network. Es un protocolo de código abierto utilizado para establecer una conexión VPN y crear un túnel entre redes. Para evitar confusiones, OpenVPN también puede referirse al software que utiliza el protocolo OpenVPN.
Hoy nos centramos en el protocolo en sí, que es utilizado por casi todos los servicios VPN populares. Algunos de ellos incluyen ExpressVPN, CyberGhost, NordVPN, PureVPN y cientos más.
¿Cómo funciona OpenVPN?
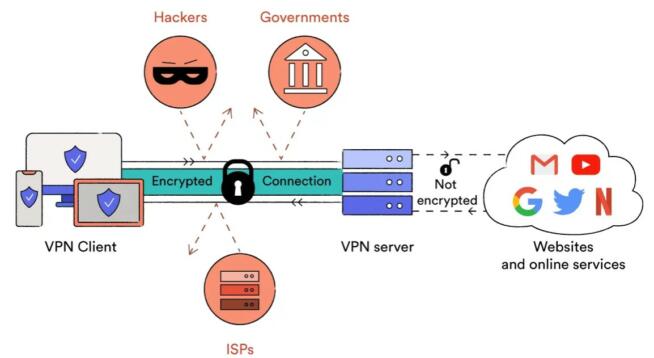
Como se explicó brevemente, OpenVPN establece un túnel seguro entre el cliente VPN y el servidor. Sin embargo, en la primera etapa es necesario autenticar a ambas partes. La autenticación en OpenVPN puede realizarse de varias formas, incluyendo claves públicas, certificados digitales, credenciales de usuario y más.
Una vez completado este proceso, se crea el túnel y se establece la conexión entre el cliente VPN y el servidor. Normalmente, OpenVPN utiliza TLS o SSL para crear el túnel, pero la flexibilidad del protocolo permite que se utilicen otros métodos. Una parte importante del funcionamiento de OpenVPN es la encapsulación.
Cortesía de Medium.com
La encapsulación significa que OpenVPN envuelve los paquetes de datos con información sobre el destino, el enrutamiento y otros detalles. En este proceso, también se aplica el cifrado, lo que garantiza que los paquetes de datos no puedan ser interceptados ni rastreados por terceros como ISP, autoridades, empleadores u otros.
OpenVPN utiliza cifrado AES-256 en la mayoría de los casos, que es el estándar de cifrado más alto disponible. Los paquetes de datos cifrados viajan a través del túnel VPN hasta el servidor VPN, donde se descifran y se envían a su destino final.
Este descifrado no debería preocuparte: es necesario. Antes de ser descifrados, los datos pasan por el servidor VPN, lo que significa que tu dirección IP original no puede ser detectada. Para cualquiera que inspeccione los paquetes de datos descifrados, su origen parecerá ser la dirección IP del servidor VPN.
¿Qué tan seguro es OpenVPN?
Muy seguro. Es un protocolo de código abierto que ha pasado por importantes mejoras de seguridad. Como se mencionó, se utiliza TLS/SSL para proteger tus datos, junto con PFS (Perfect Forward Secrecy), que asigna claves de cifrado únicas a cada conexión y evita la exposición de datos.
Además, OpenVPN permite el uso de los protocolos TCP y UDP para priorizar la seguridad o la velocidad. Su naturaleza de código abierto también es clave para la seguridad. Esto significa que los expertos en ciberseguridad pueden inspeccionar el código fuente y corregir errores y vulnerabilidades.
Al mismo tiempo, esto también permite que los hackers analicen el código en busca de fallos, pero estos suelen ser detectados y corregidos rápidamente. OpenVPN es compatible con una amplia variedad de estándares y algoritmos de cifrado, por lo que su nivel de seguridad también depende de la elección del proveedor VPN.
En el 99 % de los casos se utiliza cifrado de 256 bits, lo que garantiza una seguridad integral y prácticamente ninguna posibilidad de violación de seguridad. Por esta razón, casi todos los proveedores de VPN utilizan OpenVPN, excepto Hotspot Shield, UltraVPN y algunos otros que emplean protocolos propietarios, aunque basados en OpenVPN (como Hydra).
OpenVPN UDP vs. TCP: diferencias explicadas
Cuando utilizas OpenVPN, normalmente puedes elegir entre UDP y TCP. UDP significa User Datagram Protocol. Es ligeramente menos fiable que TCP, pero ofrece mayores velocidades y envía los paquetes de datos en un flujo continuo. UDP tampoco cuenta con la corrección de errores que sí tiene TCP.
Por ello, UDP puede transmitir datos más rápido, pero con menor fiabilidad. En la práctica, UDP funciona muy bien y casi siempre es la opción predeterminada de OpenVPN. Es ideal para actividades que requieren mucho ancho de banda, como streaming, torrenting, juegos en línea y la descarga de archivos grandes.
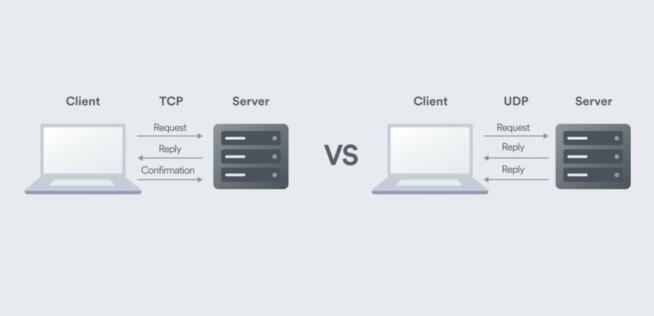
Cortesía de Surfshark
TCP significa Transmission Control Protocol y, a diferencia de UDP, es más lento pero más fiable gracias a su función de corrección de errores. Los paquetes de datos se entregan en orden y TCP es más adecuado para actividades que no requieren alta velocidad ni gran ancho de banda, como el correo electrónico y la navegación web.
También es importante saber que TCP es más eficaz para eludir bloqueos y restricciones de VPN. Por ejemplo, NordVPN sigue utilizando OpenVPN TCP para sus servidores ofuscados, que funcionan en China, Irán y otros países que bloquean las VPN. OpenVPN UDP no puede competir con TCP en este aspecto.
OpenVPN vs otros protocolos: ¿es la mejor opción?
Aunque OpenVPN fue extremadamente popular hace algunos años, su popularidad ha disminuido ligeramente en tiempos recientes. IKEv2 también es un excelente protocolo y, aunque es más rápido que OpenVPN, consume menos recursos. OpenVPN tiende a utilizar más recursos y no es compatible con todos los sistemas, especialmente iOS.
Luego tenemos WireGuard, otro protocolo de código abierto que muchos proveedores de VPN han adoptado. WireGuard es significativamente más rápido y tiene tiempos de conexión más cortos. En comparación, conectarse a un servidor VPN con OpenVPN suele tardar entre 5 y 6 segundos, mientras que WireGuard reduce ese tiempo a 1–2 segundos.
NordVPN cuenta con NordLynx, una versión mejorada de WireGuard que es aún más rápida y segura. ExpressVPN ofrece su propio protocolo Lightway, que en nuestras pruebas resultó ser más rápido y fiable que OpenVPN. Entonces, ¿es OpenVPN el peor protocolo del grupo? No.
Cada protocolo VPN tiene su utilidad, y OpenVPN sigue utilizándose para superar cortafuegos, ofrecer cifrado robusto y garantizar compatibilidad con la mayoría de los dispositivos, incluidos routers, Smart TV, teléfonos y tabletas Android, ordenadores Windows/macOS y muchos otros.
Resumen
En resumen, OpenVPN sigue siendo uno de los mejores protocolos VPN en 2026. Su cifrado de primer nivel, excelente seguridad y naturaleza de código abierto permiten su implementación en una amplia variedad de sistemas y dispositivos. Sin embargo, OpenVPN no es el protocolo más rápido.
Los usuarios con hardware más antiguo también notarán que consume más recursos, lo que se traduce en un mayor consumo de batería en dispositivos móviles y portátiles antiguos. Aun así, esto no resta valor a la fórmula probada de OpenVPN, que ha convertido al protocolo en un pilar de aproximadamente el 99 % de las VPN comerciales y corporativas.