Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
OpenVPN selitetty lyhyesti:
OpenVPN on VPN-protokolla, joka muodostaa suojatun tunnelin VPN-asiakkaan ja palvelimen välille. Se käyttää todennusta yhdessä kehittyneen salauksen kanssa ohjatakseen datapaketit suojatun tunnelin kautta ja varmistaakseen, etteivät internet-palveluntarjoajat (ISP:t) tai muut kolmannet osapuolet voi jäljittää niitä.
Vuonna 2026 se on yksi parhaiten arvioiduista avoimen lähdekoodin VPN-protokollista turvallisuuden ja yksityisyyden näkökulmasta. OpenVPN kärsii kuitenkin hieman alhaisemmista nopeuksista, pidemmistä yhteysaikojen kestosta ja suuremmasta resurssien kulutuksesta, mikä vaikuttaa erityisesti vanhempaan laitteistoon.
OpenVPN on yksi VPN-alan yleisimmistä tunnelointiprotokollista. Kuten kaikki protokollat, OpenVPN luo suojatun tunnelin VPN-asiakkaan ja palvelimen välille. Tässä artikkelissa selitämme, mikä OpenVPN on, miten se toimii, sekä käymme läpi UDP- ja TCP-protokollien erot.
Mikä on OpenVPN?
OpenVPN tulee sanoista Open Virtual Private Network. Se on avoimen lähdekoodin protokolla, jota käytetään VPN-yhteyden muodostamiseen ja tunnelin luomiseen verkkojen välille. Sekavuuden välttämiseksi OpenVPN voi tarkoittaa myös ohjelmistoa, joka käyttää OpenVPN-protokollaa.
Tässä keskitymme itse protokollaan, jota käyttävät lähes kaikki suositut VPN-palvelut. Näihin kuuluvat muun muassa ExpressVPN, CyberGhost, NordVPN, PureVPN sekä sadat muut.
Miten OpenVPN toimii?
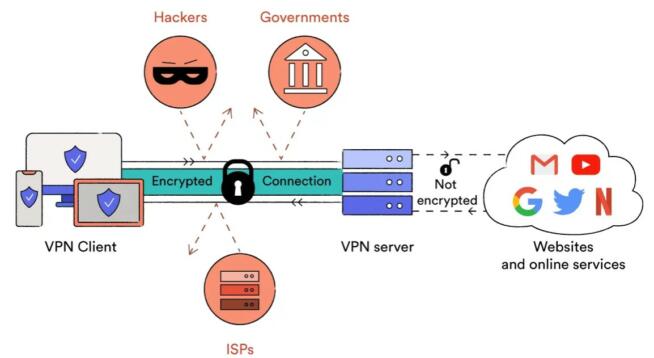
Kuten lyhyesti selitetty, OpenVPN muodostaa suojatun tunnelin VPN-asiakkaan ja palvelimen välille. Ensimmäisessä vaiheessa molemmat osapuolet on kuitenkin todennettava. OpenVPN:n todennus voi tapahtua useilla eri tavoilla, kuten julkisilla avaimilla, digitaalisilla varmenteilla, käyttäjätunnuksilla ja muilla menetelmillä.
Kun tämä on suoritettu, tunneli luodaan ja yhteys VPN-asiakkaan ja palvelimen välille muodostetaan. Yleensä OpenVPN käyttää TLS- tai SSL-protokollaa tunnelin luomiseen, mutta protokollan joustavuus mahdollistaa myös muiden menetelmien käytön. Tärkeä osa OpenVPN:n toimintaa on kapselointi.
Lähde: Medium.com
Kapselointi tarkoittaa sitä, että OpenVPN käärii datapaketit kohde-, reititys- ja muilla tiedoilla. Tässä prosessissa käytetään myös salausta, mikä varmistaa, etteivät kolmannet osapuolet, kuten ISP:t, viranomaiset, työnantajat tai muut, voi siepata tai seurata datapaketteja.
Useimmissa tapauksissa OpenVPN käyttää AES-256-salausta, joka on korkein saatavilla oleva salausstandardi. Salatut datapaketit kulkevat VPN-tunnelin kautta VPN-palvelimelle, jossa ne puretaan ja lähetetään edelleen lopulliseen kohteeseen.
Tämä purkaminen on välttämätöntä eikä siitä tarvitse huolestua. Ennen purkamista tiedot kulkevat VPN-palvelimen kautta, mikä tarkoittaa, että alkuperäistä IP-osoitettasi ei voida havaita. Kaikille, jotka tarkastelevat purettuja datapaketteja, niiden alkuperä näyttää olevan VPN-palvelimen IP-osoite.
Kuinka turvallinen OpenVPN on?
Erittäin turvallinen. Se on avoimen lähdekoodin protokolla, joka on saanut merkittäviä tietoturvaparannuksia. Kuten mainittu, TLS/SSL suojaa tietosi yhdessä PFS:n (Perfect Forward Secrecy) kanssa, joka antaa jokaiselle yhteydelle yksilölliset salausavaimet ja estää tietojen vaarantumisen.
Lisäksi OpenVPN tukee sekä TCP- että UDP-protokollia, joten voit priorisoida joko turvallisuutta tai nopeutta. Protokollan avoin lähdekoodi on myös merkittävä etu turvallisuuden kannalta. Tämä tarkoittaa, että kyberturvallisuusasiantuntijat voivat tarkastella lähdekoodia ja korjata virheitä sekä haavoittuvuuksia.
Tämä mahdollistaa myös hakkereille koodin analysoinnin haavoittuvuuksien löytämiseksi, mutta nämä ongelmat havaitaan ja korjataan yleensä nopeasti. OpenVPN tukee useita salausstandardeja ja algoritmeja, joten sen turvallisuus riippuu myös VPN-palveluntarjoajan valinnoista.
99 %:ssa tapauksista käytetään 256-bittistä salausta, joka tarjoaa erittäin korkean turvallisuustason ja käytännössä olemattoman riskin tietomurroille. Tästä syystä lähes kaikki VPN-palveluntarjoajat käyttävät OpenVPN:ää, lukuun ottamatta Hotspot Shieldiä, UltraVPN:ää ja muutamia muita, jotka käyttävät omia mutta edelleen OpenVPN-pohjaisia protokollia (kuten Hydra).
OpenVPN UDP vs. TCP: erot selitetty
Kun käytät OpenVPN:ää, voit yleensä valita UDP:n ja TCP:n välillä. UDP tulee sanoista User Datagram Protocol. Se on hieman vähemmän luotettava kuin TCP, mutta tarjoaa suuremmat nopeudet ja lähettää datapaketit jatkuvana virtana. UDP:ssä ei myöskään ole TCP:n virheenkorjausmekanismia.
Tämän ansiosta UDP voi siirtää tietoa nopeammin, mutta pienemmällä luotettavuudella. Käytännössä UDP toimii erittäin hyvin ja on lähes aina OpenVPN:n oletusvaihtoehto. Se sopii erinomaisesti suurta kaistanleveyttä vaativiin toimintoihin, kuten suoratoistoon, torrentointiin, pelaamiseen ja suurten tiedostojen lataamiseen.
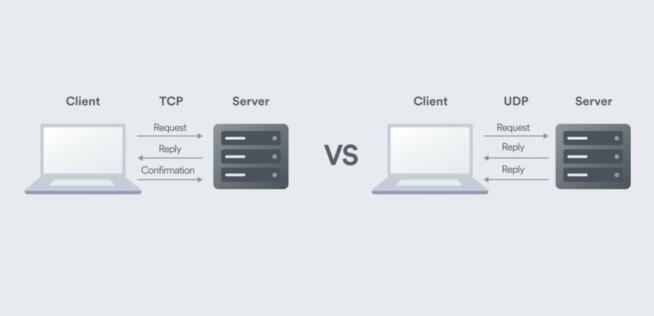
Lähde: Surfshark
TCP tulee sanoista Transmission Control Protocol ja on UDP:tä hitaampi, mutta luotettavampi sisäänrakennetun virheenkorjauksen ansiosta. Datapaketit toimitetaan oikeassa järjestyksessä, ja TCP soveltuu paremmin toimintoihin, jotka eivät vaadi suuria nopeuksia tai paljon kaistanleveyttä, kuten sähköposti ja verkkoselailu.
On myös hyvä tietää, että TCP on tehokkaampi VPN-estojen ja rajoitusten ohittamisessa. Esimerkiksi NordVPN käyttää edelleen OpenVPN TCP:tä obfuskoiduilla palvelimillaan, jotka toimivat Kiinassa, Iranissa ja muissa maissa, joissa VPN-yhteyksiä estetään. OpenVPN UDP ei pärjää TCP:lle tässä suhteessa.
OpenVPN vs. muut protokollat: onko se paras vaihtoehto?
Vaikka OpenVPN oli erittäin suosittu muutama vuosi sitten, sen suosio on viime aikoina hieman laskenut. IKEv2 on myös erinomainen protokolla ja on OpenVPN:ää nopeampi sekä vähemmän resursseja kuluttava. OpenVPN kuluttaa enemmän järjestelmäresursseja eikä ole tuettu kaikissa järjestelmissä – erityisesti iOS:ssä.
Seuraavaksi meillä on WireGuard, toinen avoimen lähdekoodin protokolla, jonka monet VPN-palvelut ovat ottaneet käyttöön. WireGuard on huomattavasti nopeampi ja sen yhteysajat ovat lyhyemmät. Siinä missä OpenVPN-yhteyden muodostaminen kestää yleensä 5–6 sekuntia, WireGuard lyhentää ajan 1–2 sekuntiin.
NordVPN käyttää NordLynxiä, parannettua WireGuard-versiota, joka on vielä nopeampi ja turvallisempi. ExpressVPN tarjoaa oman Lightway-protokollansa, joka osoittautui testeissämme OpenVPN:ää nopeammaksi ja luotettavammaksi. Onko OpenVPN siis huonoin protokolla? Ei.
Jokaisella VPN-protokollalla on oma käyttötarkoituksensa, ja OpenVPN:ää käytetään edelleen palomuurien ohittamiseen, vahvaan salaukseen sekä yhteensopivuuden varmistamiseen useimpien laitteiden kanssa, mukaan lukien reitittimet, älytelevisiot, Android-puhelimet ja -tablet-laitteet, Windows- ja macOS-tietokoneet sekä monet muut.
Yhteenveto
Yhteenvetona voidaan todeta, että OpenVPN on edelleen yksi paremmista VPN-protokollista. Sen huipputason salaus, erinomainen turvallisuus ja avoimen lähdekoodin luonne mahdollistavat käytön laajalla valikoimalla järjestelmiä ja laitteita. OpenVPN ei kuitenkaan ole nopein protokolla.
Käyttäjät, joilla on vanhempi laitteisto, huomaavat myös sen suuremman resurssienkulutuksen, mikä johtaa korkeampaan akun kulutukseen vanhemmilla mobiili- ja kannettavilla laitteilla. Tästä huolimatta OpenVPN:n hyväksi todettu rakenne on tehnyt siitä peruspilarin noin 99 %:lle kaupallisista ja yrityskäyttöön tarkoitetuista VPN-ratkaisuista.