Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
Les pare-feu restent importants — mais « un pare-feu » n’est plus un seul produit aujourd’hui. Les attaques modernes visent l’identité, le SaaS, les endpoints et le trafic est-ouest ; le bon choix dépend donc de l’endroit où vivent vos utilisateurs et vos applications (bureau, cloud, télétravail, hybride) et de la manière dont vous appliquez la politique (centré réseau vs zero-trust).
C’est aussi pour cela que les pare-feu “DIY” vieillissent souvent mal : le plus difficile n’est pas le premier déploiement, c’est le travail continu — dérive et prolifération des politiques, revues de règles, décisions d’inspection TLS, journalisation, réponse à incident et adaptation aux nouvelles techniques de contournement.
Pour de nombreuses équipes, le juste milieu pragmatique est le Firewall-as-a-Service (FWaaS) (souvent vendu dans des bundles SASE). Vous vous abonnez, appliquez la politique depuis un plan de contrôle cloud, et vous externalisez une grande partie du patching et de la maintenance de la plateforme.
Le compromis : vous devez évaluer la profondeur des politiques (L3/L4 vs L7), l’inspection du trafic (y compris TLS), l’intégration d’identité, la journalisation/rétention, la latence/couverture PoP, et l’adéquation opérationnelle (qui l’exploite — NetOps, SecOps, IT ?).
Ci-dessous : une shortlist de fournisseurs largement utilisés en conditions réelles, ainsi que ce qu’il faut vérifier précisément avant de signer un contrat.
1. Best Firewall Service Providers 2026 – Top 10 FWaaS Providers
Nous les avons sélectionnés selon ce qui fait généralement la différence en production :
- Maturité du plan de contrôle (workflow de politiques, modèles, accès basé sur les rôles)
- Visibilité (logs réellement exploitables, options d’export, alerting)
- Application consciente de l’identité (SSO/IdP, posture device, politiques utilisateur/groupe)
- Couverture (télétravailleurs, sites/branches, workloads cloud, multi-région)
- Profondeur sécurité (options IPS/AV/filtrage URL/DLP, choix d’inspection TLS)
- Réalité Ops (qualité du support, onboarding, douleur des changements de règles)
| Nom | Prix de départ | Essai gratuit / Démo | VPN / ZTNA inclus | Le plus adapté pour | Support client |
| Perimeter 81 | À partir de ~$8/utilisateur | Oui (démo/essai) | Oui | Équipes distribuées & organisations multi-sites | Chat / ticketing |
| Zscaler Cloud Firewall | Sur devis | Démo (essai variable) | Oui (selon la plateforme) | Grands environnements remote/hybrides | Support enterprise |
| CrowdStrike Falcon Firewall Management | Selon bundle | Oui (essai variable) | Non (gestion de politiques de pare-feu) | Équipes sécurité orientées endpoints | Plans de support variables |
| Fortinet SASE | Sur devis | Oui (démo/essai) | Oui | PME à enterprise (y compris environnements Fortinet) | Chat, téléphone, email |
| Sophos Firewall | Sur devis | Oui | Optionnel (selon bundle) | PME/mid-market & parcs hétérogènes | Plans de support variables |
| SecurityHQ Managed Firewall | Sur devis | Oui (évaluation/essai) | Non | Équipes qui veulent une exploitation entièrement managée | Tickets / workflows SOC |
| Cato Networks SASE | Sur devis | Oui | Oui | WAN global + sécurité en un | Support 24/7 |
| Palo Alto Networks SASE | Sur devis | Démo | Oui | Programmes de sécurité enterprise | Support enterprise 24/7 |
| Barracuda MSP CloudGen Firewall | Sur devis | Oui | Oui | MSP & environnements multi-tenant | Email & téléphone |
| Secucloud FWaaS | Sur devis | Démo | Oui (service-based) | Organisations voulant une politique managée | Téléphone / via partenaires |
Vous vous demandez quelles solutions FWaaS nous recommandons ? La liste est ci-dessous :
1.1 Perimeter 81
Perimeter 81 est un bon choix si vous voulez une politique centralisée pour des utilisateurs distants et plusieurs sites sans faire tourner votre propre stack de pare-feu. Il est souvent positionné dans une approche zero-trust/SASE : il est particulièrement utile si vous avez besoin d’un accès basé sur l’identité + des contrôles de trafic cohérents.
-
Idéal pour : Équipes distribuées, entreprises multi-sites et organisations qui veulent une console unique pour l’accès utilisateur + les contrôles réseau.
-
À valider pendant un essai : Granularité des politiques (utilisateurs/groupes/devices), profondeur des logs (événements recherchables, exports), et adéquation gateways/tunnels avec votre topologie réelle.
-
Gains opérationnels : Mises à jour gérées dans le cloud, déploiements plus rapides pour de nouveaux sites/utilisateurs, et moins de maintenance day-2 que des appliances DIY.
-
Surprises fréquentes : Choix d’inspection TLS, rigidité possible des contrôles applicatifs, et ce qui est inclus vs en option selon les plans.
-
Avantages :
- Bonne expérience “single pane of glass” pour l’accès + la politique de sécurité.
- Pratique pour les organisations qui grandissent et ajoutent souvent des sites/utilisateurs.
- Généralement plus simple en exploitation day-2 que des pare-feu auto-gérés.
-
Inconvénients :
- Comme la plupart des produits FWaaS/SASE, l’inspection avancée peut dépendre du plan/bundle.
- Il faut quand même quelqu’un pour gérer l’hygiène des politiques (revues de règles, exceptions, logging).
1.2 Zscaler Cloud Firewall
Le pare-feu cloud de Zscaler est conçu pour des environnements où les utilisateurs sont partout (remote/hybride) et où vous voulez appliquer la politique de manière cohérente sans “backhauler” le trafic vers un pare-feu au siège.
-
Idéal pour : Grandes organisations voulant une inspection cloud avec une forte intégration identité et une application standardisée sur les utilisateurs/lieux.
-
À valider : Où se fait l’inspection (PoP le plus proche), impact sur la latence, granularité des règles (ports/protocoles/apps), et intégration des logs avec votre SIEM.
-
Forces pratiques : Modèle cloud-first solide, bon pour contrôler l’accès internet/SaaS, et opérations scalables lors de l’onboarding de nombreux utilisateurs.
-
Points d’attention : Packaging sur devis, disponibilité des essais selon région/partenaire, et importance du design de politiques pour éviter de bloquer des apps métier.
1.3 CrowdStrike Falcon Firewall Management
CrowdStrike Falcon Firewall Management est à considérer comme un pilotage centralisé du pare-feu hôte (politiques pare-feu Windows/macOS) plutôt que comme un remplacement complet d’un FWaaS réseau. C’est pertinent si votre programme sécurité est orienté endpoint et que vous voulez des règles hôtes cohérentes à grande échelle.
-
Idéal pour : Équipes sécurité déjà sur CrowdStrike qui veulent standardiser et auditer la posture du pare-feu hôte sur leurs parcs.
-
À valider : Templates de politiques, workflows d’exceptions, déploiement des changements, reporting/audit, et adéquation aux exigences de preuve compliance.
-
Force : Très bon plan de contrôle pour des politiques pare-feu endpoint sans configuration manuelle locale.
-
Limite : Ne remplace pas l’inspection réseau, les contrôles WAN, ni les capacités FWaaS/SASE de niveau cloud.
CrowdStrike Falcon Firewall Management
1.4 Fortinet SASE
Fortinet SASE est un bon choix si vous voulez sécurité + réseau sous un même toit, surtout si vous utilisez déjà du Fortinet et cherchez une meilleure cohérence opérationnelle entre sites, remote et cloud.
-
Idéal pour : PME à enterprise, particulièrement les environnements “Fortinet shops” qui veulent étendre la politique vers les utilisateurs distants et les apps cloud.
-
À valider : Expérience client, couverture PoP près de vos régions utilisateurs, logging/visibilité, et synchronisation des politiques avec votre stack Fortinet (si applicable).
-
Force : Plateforme cohérente, souvent intéressante si vous voulez réduire le nombre de fournisseurs.
-
Limite : Le contenu des bundles peut varier selon région/partenaire ; vérifiez ce qui est inclus (SWG, DNS controls, IPS, etc.).
1.5 Sophos Firewall
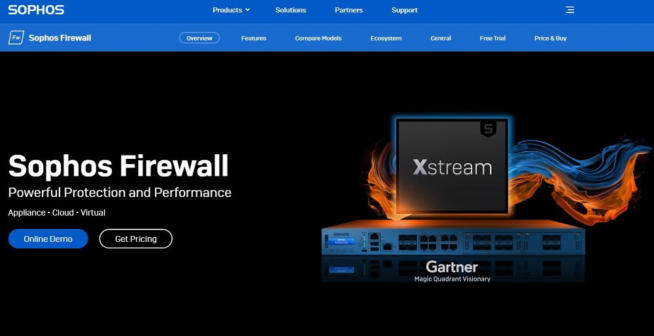
Sophos est souvent choisi par des équipes PME/mid-market qui veulent un stack de pare-feu pragmatique avec une bonne ergonomie d’administration et un ensemble de fonctionnalités large, souvent couplé à des outils endpoint/email.
-
Idéal pour : PME/mid-market recherchant des contrôles de sécurité gérables sans modèle ops trop complexe.
-
À valider : Workflow des règles, reporting, approche VPN/accès distant, et adéquation à votre design site + remote.
-
Rappel : Les pare-feu aident beaucoup, mais rien n’est “presque 100%”. Il faut aussi patching, sécurité identité et monitoring.
1.6 SecurityHQ Managed Firewall
Si votre goulot d’étranglement est le temps et les ressources humaines (pas les fonctionnalités), un service de pare-feu managé peut être la réponse la plus “utile”. Vous payez pour l’exploitation day-2 : monitoring, tuning, réponse — ce qui fait réellement la différence.
-
Idéal pour : Petites équipes, organisations régulées, ou entreprises qui ont besoin d’un monitoring 24/7 sans pouvoir staffer un SOC complet en interne.
-
À valider : SLA et chemins d’escalade, ce qui est inclus (changements de règles, revue des logs, réponse à incident), et comment vous obtenez des rapports pour les audits.
-
Force : Allège la charge opérationnelle et améliore la cohérence.
-
Limite : Vous avez quand même besoin d’un ownership interne pour les approbations, exceptions et contexte métier.
1.7 Cato Networks SASE
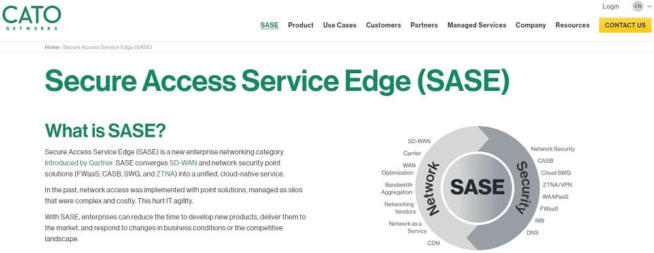
Cato est souvent choisi quand le problème est à la fois réseau et sécurité : vous voulez un backbone WAN managé + des contrôles cloud cohérents et un rollout de branches plus simple.
-
Idéal pour : Entreprises multi-régions qui veulent consolider WAN + sécurité et simplifier la connectivité des sites.
-
À valider : Performance vers les régions clés, mode de connexion des sites, profondeur des politiques, et options de logs/export.
1.8 Palo Alto Networks SASE
Palo Alto Networks SASE est généralement une option enterprise-grade quand vous voulez une sécurité profonde, des workflows de politiques matures et une bonne intégration dans un programme de sécurité plus large.
-
Idéal pour : Environnements enterprise nécessitant profondeur, gouvernance et options d’inspection/visibilité solides.
-
À valider : Complexité des politiques réellement opérable, stratégie d’inspection TLS, intégration avec l’outillage SOC.
1.9 Barracuda MSP CloudGen Firewall
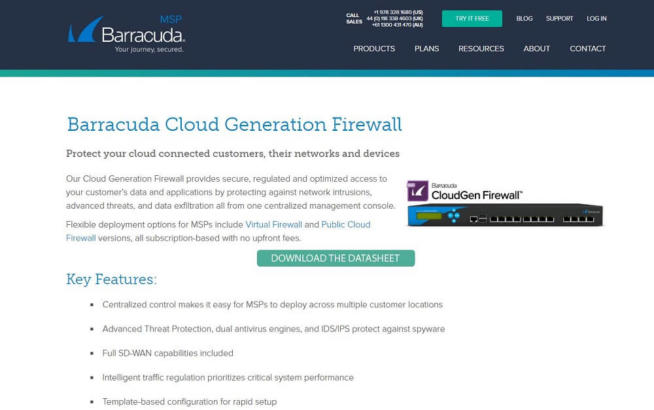
Barracuda MSP CloudGen est surtout intéressant si vous gérez plusieurs environnements clients (ou unités internes) et que vous avez besoin d’un modèle répétable et multi-tenant friendly.
-
Idéal pour : MSPs et organisations ayant besoin de déploiements standardisés sur de nombreux environnements.
-
À valider : Gestion des politiques multi-tenant, reporting par tenant, et comment les updates/maintenance se passent réellement.
Barracuda MSP CloudGen Firewall
1.10 Secucloud FWaaS
Secucloud se positionne comme un service de sécurité piloté par le cloud, souvent délivré via des partenaires. Cela peut être attractif si vous voulez une approche plus managée avec moins de tuning interne.
-
Idéal pour : Organisations qui préfèrent un onboarding via partenaires et des opérations de sécurité continues.
-
À valider : Ce qui est automatisé vs “managé par des humains”, le reporting, et la vitesse de changement des politiques quand les besoins métier évoluent.
2. What Is a Firewall?
Un pare-feu est un point d’application de politique qui décide quel trafic réseau est autorisé, refusé, inspecté ou journalisé — selon des règles que vous définissez (et le contexte que le pare-feu peut voir).
La plupart des systèmes d’exploitation incluent un pare-feu intégré (par ex. Windows Defender Firewall). C’est utile, mais ce n’est pas une “protection complète”. Il contrôle surtout le trafic entrant/sortant du poste — il ne remplace pas le patching, les contrôles d’identité, l’EDR ou la configuration sécurisée.
En entreprise, un pare-feu se place généralement sur des points de passage clés (edge internet, sites, entre segments, ou dans des réseaux cloud) pour réduire la surface d’attaque et limiter le mouvement latéral.
2.1 And How Does a Firewall Work?
Au niveau de base, les pare-feu évaluent le trafic par rapport à des règles (IP source/destination, port, protocole). Les pare-feu modernes vont plus loin et appliquent des contrôles conscients des applications, des politiques basées sur l’utilisateur/l’identité et de la prévention de menaces (IPS, filtrage malware, contrôle URL).
Certains produits utilisent des flux de réputation et de l’analytique comportementale pour signaler des activités suspectes. Mais “machine learning” n’est pas magique : le résultat dépend d’un bon design de politiques, de la journalisation et de playbooks de réponse.
3. Should I Use Cloud-Based Firewalls?
Les pare-feu cloud (FWaaS) valent le coup lorsque vos flux ne correspondent plus au modèle “tout repasse par le siège”.
Bon fit si vous avez :
- Des utilisateurs remote/hybrides accédant directement au SaaS
- Plusieurs sites difficiles à gérer avec des appliances
- Des workloads cloud répartis sur plusieurs régions/fournisseurs
- Un besoin de politique cohérente et de mises à jour simplifiées
Points à considérer honnêtement :
- Personnalisation vs simplicité : FWaaS peut être moins “sur-mesure” qu’un build DIY, mais c’est généralement bien plus simple à opérer.
- Latence : si les PoP sont loin, les utilisateurs le ressentent. Testez toujours depuis vos lieux réels.
- Stratégie d’inspection : l’inspection TLS améliore la détection, mais ajoute de la complexité et des considérations privacy/compliance.
4. What Is a Next-Generation Firewall (NGFW)?
Un pare-feu de nouvelle génération (NGFW) ajoute une inspection plus profonde et davantage de contexte que les règles port/protocole classiques. Les capacités typiques incluent :
- Inspection approfondie et identification applicative
- Prévention d’intrusions (IPS) et threat intelligence
- Conscience utilisateur/identité (souvent via intégration annuaire/IdP)
- Inspection TLS/SSL (là où c’est permis)
Un NGFW peut être extrêmement efficace, mais aussi coûteux et lourd en exploitation. Si votre équipe ne peut pas le faire tourner correctement (hygiène des règles, updates, monitoring), vous obtiendrez parfois de meilleurs résultats réels avec un FWaaS/SASE plus simple mais bien opéré.
5. Popular Types of Firewalls Explained
5.1 Traditional Firewalls
Les pare-feu traditionnels (stateful) se concentrent sur des règles L3/L4. Ils restent utiles pour la segmentation de base et des contrôles périmétriques simples, mais ils ne comprennent pas finement applications et identités.
Ils ne sont sûrs qu’à hauteur de leur configuration : des règles mal maintenues et des exceptions “temporaires” sont le chemin classique vers des incidents.
5.2 Container Firewalls
Les pare-feu orientés conteneurs et Kubernetes (ou moteurs de politiques réseau) permettent la segmentation entre workloads et services. Ils sont excellents pour limiter le blast radius, mais nécessitent une architecture solide et de la discipline (labels, namespaces, tests de politiques) pour être réellement efficaces.
5.3 Database Firewalls
Les pare-feu de bases de données protègent des data stores sensibles en surveillant les requêtes et en bloquant des patterns suspects. Ils peuvent être puissants en environnements régulés, mais ne remplacent pas un design applicatif sécurisé, le moindre privilège, le patching, ni la détection de credentials compromis.
6. Next Steps: How to Choose the Right FWaaS
Si vous voulez choisir un fournisseur rapidement sans regret, utilisez cette checklist pendant les essais/démos :
- Définissez votre point d’application : utilisateurs distants, sites, workloads cloud — ou tout à la fois ?
- Testez depuis des lieux réels : mesurez latence et performance applicative (Zoom/Teams, CRM, sync fichiers).
- Vérifiez la profondeur de politique : pouvez-vous écrire des règles comme vous en avez réellement besoin (utilisateurs, groupes, apps, posture device) ?
- Auditez la journalisation : pouvez-vous répondre à “qui a fait quoi, quand” en moins de 2 minutes ?
- Validez le change management : approbations, RBAC, rollback, et facilité de gérer les exceptions.
- Clarifiez les termes commerciaux : inclus, rétention des logs, niveaux de support, options de sortie.
Une fois réduit à 2–3 options, lancez un pilote de 30 jours avec un petit groupe, puis étendez à un site/une agence avant un déploiement à l’échelle de l’entreprise.