Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
OpenVPN expliqué rapidement:
OpenVPN est un protocole VPN qui établit un tunnel sécurisé entre le client VPN et le serveur. Il utilise l’authentification combinée à un chiffrement de pointe pour acheminer les paquets de données via un tunnel sécurisé et garantir qu’ils ne puissent pas être tracés par les fournisseurs d’accès à Internet (FAI) ou d’autres tiers.
En 2026, il fait partie des protocoles VPN open source les mieux notés en matière de sécurité et de confidentialité. Toutefois, OpenVPN souffre de vitesses légèrement inférieures, de temps de connexion plus longs et d’une consommation de ressources plus élevée, ce qui affecte particulièrement le matériel plus ancien.
OpenVPN figure parmi les protocoles de tunneling les plus répandus dans l’industrie des VPN. Comme tout protocole, OpenVPN crée un tunnel sécurisé entre le client VPN et le serveur. Dans cet article, nous expliquons ce qu’est OpenVPN, comment il fonctionne et abordons les différences entre les protocoles UDP et TCP.
Qu’est-ce qu’OpenVPN?
OpenVPN signifie Open Virtual Private Network. Il s’agit d’un protocole open source utilisé pour établir une connexion VPN et créer un tunnel entre des réseaux. Pour éviter toute confusion, OpenVPN peut également désigner le logiciel qui utilise le protocole OpenVPN.
Aujourd’hui, nous nous concentrons sur le protocole lui-même, qui est utilisé par presque tous les services VPN populaires. Parmi eux figurent ExpressVPN, CyberGhost, NordVPN, PureVPN et des centaines d’autres.
Comment fonctionne OpenVPN?
Comme expliqué brièvement, OpenVPN met en place un tunnel sécurisé entre le client VPN et le serveur. Toutefois, lors de la première étape, les deux parties doivent être authentifiées. L’authentification dans OpenVPN peut s’effectuer de plusieurs manières, notamment via des clés publiques, des certificats numériques, des identifiants utilisateur, etc.
Une fois cette étape terminée, le tunnel est créé et la connexion entre le client VPN et le serveur est établie. En général, OpenVPN utilise TLS ou SSL pour créer le tunnel, mais la flexibilité du protocole permet d’employer d’autres méthodes. Une partie essentielle du fonctionnement d’OpenVPN est l’encapsulation.
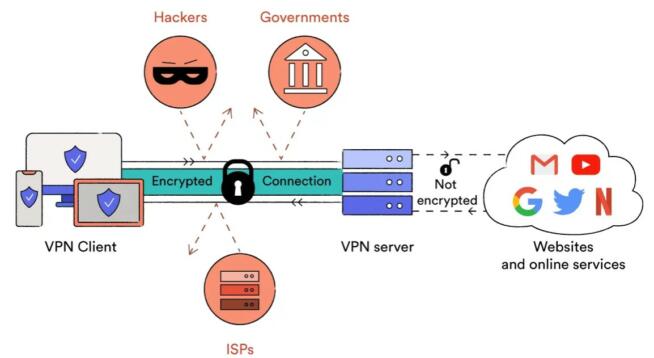
Avec l’aimable autorisation de Medium.com
L’encapsulation signifie qu’OpenVPN encapsule ou enveloppe les paquets de données avec des informations sur la destination, le routage, etc. Au cours de ce processus, le chiffrement est également appliqué, ce qui garantit que les paquets de données ne peuvent pas être interceptés ou suivis par des tiers tels que les FAI, les autorités, les employeurs ou d’autres acteurs.
Dans la plupart des cas, OpenVPN utilise un chiffrement AES-256, qui constitue le standard de chiffrement le plus élevé disponible. Les paquets de données chiffrés transitent ensuite par le tunnel VPN jusqu’au serveur VPN, où ils sont déchiffrés puis transmis à leur destination finale.
Ce déchiffrement est nécessaire et ne doit pas inquiéter. Avant d’être déchiffrées, les données passent par le serveur VPN, ce qui signifie que votre adresse IP d’origine ne peut pas être détectée. Pour toute personne inspectant les paquets de données déchiffrés, leur origine apparaîtra comme étant l’adresse IP du serveur VPN.
À quel point OpenVPN est-il sûr?
Très sûr. Il s’agit d’un protocole open source qui a bénéficié d’importantes améliorations en matière de sécurité. Comme mentionné, TLS/SSL est utilisé pour sécuriser vos données, ainsi que le PFS (Perfect Forward Secrecy), qui attribue des clés de chiffrement uniques à chaque connexion et empêche toute compromission des données.
De plus, OpenVPN permet l’utilisation des protocoles TCP et UDP afin de privilégier la sécurité ou la vitesse. Sa nature open source est également essentielle pour la sécurité. Cela signifie que des experts en cybersécurité peuvent examiner le code source et corriger les erreurs et vulnérabilités.
Cependant, cela permet aussi aux hackers d’analyser le code à la recherche de failles, lesquelles sont généralement détectées et corrigées rapidement. OpenVPN est compatible avec de nombreux standards et algorithmes de chiffrement, ce qui signifie que son niveau de sécurité dépend également des choix du fournisseur VPN.
Dans 99 % des cas, un chiffrement 256 bits est utilisé, garantissant un niveau de sécurité très élevé et pratiquement aucun risque de faille de sécurité. Pour cette raison, presque tous les fournisseurs de VPN utilisent OpenVPN, à l’exception de Hotspot Shield, UltraVPN et de quelques autres qui emploient des protocoles propriétaires, bien que toujours basés sur OpenVPN (comme Hydra).
OpenVPN UDP vs TCP: différences expliquées
Lorsque vous utilisez OpenVPN, vous pouvez généralement choisir entre UDP et TCP. UDP signifie User Datagram Protocol. Il est légèrement moins fiable que TCP, mais offre des vitesses plus élevées et transmet les paquets de données en continu. UDP ne dispose pas non plus de la correction d’erreurs propre à TCP.
Pour cette raison, UDP peut envoyer des données plus rapidement, mais avec une fiabilité moindre. En pratique, UDP fonctionne très bien et constitue presque toujours l’option par défaut d’OpenVPN. Il est idéal pour les activités gourmandes en bande passante telles que le streaming, le torrenting, le gaming et le téléchargement de fichiers volumineux.
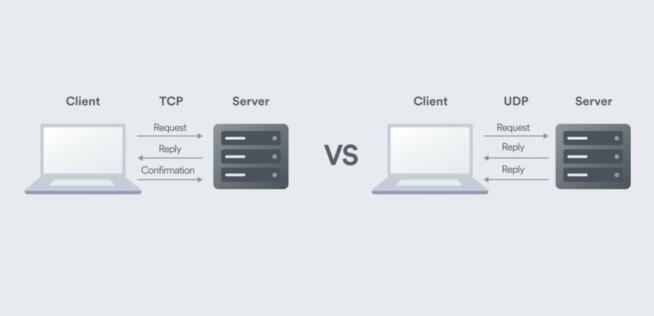
Avec l’aimable autorisation de Surfshark
TCP signifie Transmission Control Protocol et, contrairement à UDP, il est plus lent mais plus fiable grâce à son mécanisme de correction d’erreurs. Les paquets de données sont livrés dans l’ordre, et TCP est mieux adapté aux activités ne nécessitant ni grande vitesse ni large bande passante, comme les e-mails ou la navigation web.
Il est également important de noter que TCP est plus efficace pour contourner les blocages et restrictions VPN. Par exemple, NordVPN utilise toujours OpenVPN TCP pour ses serveurs obfusqués, qui fonctionnent en Chine, en Iran et dans d’autres pays bloquant les VPN. OpenVPN UDP ne peut pas rivaliser avec TCP à cet égard.
OpenVPN vs autres protocoles: est-ce la meilleure option?
Bien qu’OpenVPN ait été extrêmement populaire il y a quelques années, sa popularité a légèrement diminué récemment. IKEv2 est également un excellent protocole et, bien qu’il soit plus rapide qu’OpenVPN, il consomme moins de ressources. OpenVPN a tendance à utiliser davantage de ressources et n’est pas pris en charge sur tous les systèmes, notamment iOS.
Ensuite, nous avons WireGuard, un autre protocole open source adopté par de nombreux fournisseurs VPN. WireGuard est nettement plus rapide et offre des temps de connexion plus courts. À titre de comparaison, se connecter à un serveur VPN avec OpenVPN prend généralement 5 à 6 secondes, tandis que WireGuard réduit ce délai à 1–2 secondes.
NordVPN dispose de NordLynx, une version améliorée de WireGuard, encore plus rapide et plus sécurisée. ExpressVPN propose son propre protocole Lightway qui, lors de nos tests, s’est révélé plus rapide et plus fiable qu’OpenVPN. OpenVPN est-il pour autant le pire protocole? Non.
Chaque protocole VPN a son utilité, et OpenVPN reste utilisé pour contourner les pare-feu, offrir un chiffrement robuste et assurer la compatibilité avec la majorité des appareils, y compris les routeurs, les Smart TV, les smartphones et tablettes Android, les ordinateurs Windows/macOS et bien d’autres.
Résumé
En résumé, OpenVPN demeure l’un des meilleurs protocoles VPN en 2026. Son chiffrement de pointe, son excellente sécurité et sa nature open source permettent son déploiement sur une large gamme de systèmes et d’appareils. OpenVPN n’est toutefois pas le protocole le plus rapide.
Les utilisateurs disposant de matériel plus ancien constateront également qu’il est plus gourmand en ressources, entraînant une consommation de batterie plus élevée sur les anciens appareils mobiles et ordinateurs portables. Cela n’enlève cependant rien à la formule éprouvée d’OpenVPN, qui a fait de ce protocole un pilier d’environ 99 % des VPN commerciaux et professionnels.