Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
OpenVPN explicado rapidamente:
OpenVPN é um protocolo VPN que estabelece um túnel seguro entre o cliente VPN e o servidor. Ele utiliza autenticação combinada com criptografia avançada para rotear pacotes de dados por meio de um túnel seguro e garantir que não possam ser rastreados por provedores de internet (ISPs) ou outros terceiros.
Em 2026, é um dos protocolos VPN de código aberto mais bem avaliados em termos de segurança e privacidade. No entanto, o OpenVPN apresenta velocidades um pouco mais baixas, tempos de conexão mais longos e maior consumo de recursos, o que afeta principalmente hardwares mais antigos.
O OpenVPN está entre os protocolos de tunelamento mais utilizados na indústria de VPNs. Assim como qualquer outro protocolo, o OpenVPN cria um túnel seguro entre o cliente VPN e o servidor. Neste artigo, explicamos o que é o OpenVPN, como ele funciona e discutimos as diferenças entre os protocolos UDP e TCP.
O que é OpenVPN?
OpenVPN significa Open Virtual Private Network. É um protocolo de código aberto usado para estabelecer uma conexão VPN e criar um túnel entre redes. Para evitar confusão, o termo OpenVPN também pode se referir ao software que utiliza o protocolo OpenVPN.
Hoje, estamos falando do protocolo em si, que é utilizado por quase todos os serviços VPN populares. Alguns deles incluem ExpressVPN, CyberGhost, NordVPN, PureVPN e centenas de outros.
Como o OpenVPN funciona?
Como explicado brevemente, o OpenVPN configura um túnel seguro entre o cliente VPN e o servidor. No entanto, na primeira etapa, ambos precisam ser autenticados. A autenticação no OpenVPN pode ocorrer de várias formas, incluindo chaves públicas, certificados digitais, credenciais de usuário, entre outras.
Quando esse processo é concluído, o túnel é criado e a conexão entre o cliente VPN e o servidor é estabelecida. Normalmente, o OpenVPN utiliza TLS ou SSL para criar o túnel, mas a flexibilidade do protocolo permite que outros métodos também sejam usados. Uma parte importante do funcionamento do OpenVPN é a encapsulação.
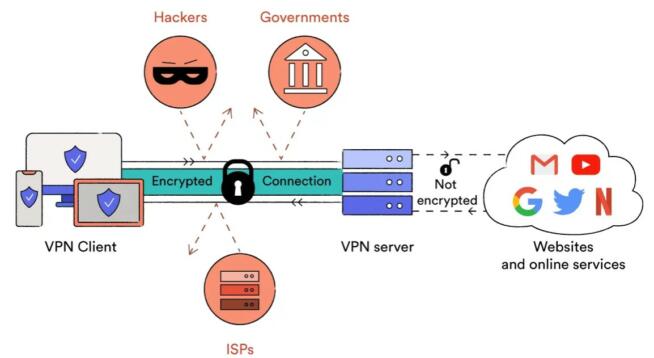
Cortesia de Medium.com
Encapsulação significa que o OpenVPN envolve os pacotes de dados com informações sobre o destino, o roteamento e outros detalhes. Nesse processo, a criptografia também é aplicada, garantindo que os pacotes de dados não possam ser interceptados ou rastreados por terceiros como ISPs, autoridades, empregadores e outros.
Na maioria dos casos, o OpenVPN utiliza criptografia AES-256, que é o mais alto padrão de criptografia disponível. Os pacotes de dados criptografados trafegam então pelo túnel VPN até o servidor VPN, onde são descriptografados e enviados ao destino final.
Essa descriptografia é necessária e não deve causar preocupação. Antes de serem descriptografados, os dados passam pelo servidor VPN, o que significa que seu endereço IP original não pode ser detectado. Para qualquer pessoa que inspecione os pacotes de dados descriptografados, a origem aparente será o endereço IP do servidor VPN.
Quão seguro é o OpenVPN?
Muito seguro. Trata-se de um protocolo de código aberto que passou por importantes melhorias de segurança. Como mencionado, TLS/SSL é usado para proteger seus dados, juntamente com o PFS (Perfect Forward Secrecy), que atribui chaves de criptografia únicas a cada conexão, evitando o comprometimento de dados.
Além disso, o OpenVPN permite o uso dos protocolos TCP e UDP para priorizar segurança ou velocidade. Sua natureza de código aberto também é fundamental para a segurança. Isso significa que especialistas em cibersegurança podem inspecionar o código-fonte e corrigir erros e vulnerabilidades.
Por outro lado, isso também permite que hackers analisem o código em busca de falhas, mas essas vulnerabilidades tendem a ser identificadas e corrigidas rapidamente. O OpenVPN é compatível com diversos padrões e algoritmos de criptografia, o que significa que o nível de segurança também depende das escolhas do provedor de VPN.
Em 99% dos casos, é utilizada criptografia de 256 bits, o que garante um nível extremamente alto de segurança e praticamente nenhuma chance de violação. Por esse motivo, quase todos os provedores de VPN utilizam o OpenVPN, com exceção do Hotspot Shield, UltraVPN e alguns outros que usam protocolos proprietários, ainda que baseados no OpenVPN (como o Hydra).
OpenVPN UDP vs. TCP: diferenças explicadas
Ao usar o OpenVPN, normalmente é possível escolher entre UDP e TCP. UDP significa User Datagram Protocol. Ele é um pouco menos confiável que o TCP, mas oferece velocidades mais altas e envia os pacotes de dados em um fluxo contínuo. O UDP também não possui o recurso de correção de erros presente no TCP.
Por isso, o UDP consegue transmitir dados mais rapidamente, porém com menor confiabilidade. Na prática, o UDP funciona muito bem e quase sempre é a opção padrão do OpenVPN. É ideal para atividades que consomem muita largura de banda, como streaming, torrenting, jogos online e download de arquivos grandes.
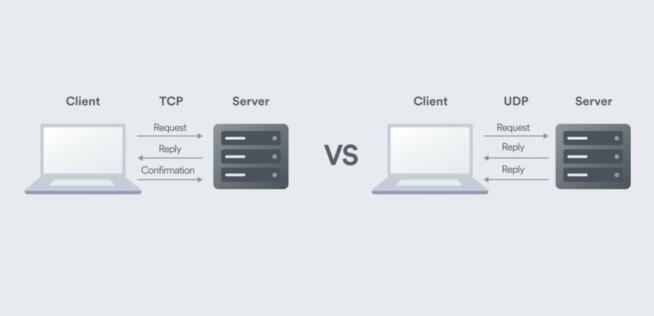
Cortesia de Surfshark
TCP significa Transmission Control Protocol e, ao contrário do UDP, é mais lento, porém mais confiável graças ao seu mecanismo de correção de erros. Os pacotes de dados são entregues em sequência, e o TCP é mais adequado para atividades que não exigem alta velocidade ou grande largura de banda, como e-mails e navegação na web.
Também é importante destacar que o TCP é mais eficaz para contornar bloqueios e restrições de VPN. Por exemplo, o NordVPN ainda utiliza OpenVPN TCP em seus servidores ofuscados, que funcionam na China, no Irã e em outros países que bloqueiam VPNs. O OpenVPN UDP não consegue competir com o TCP nesse aspecto.
OpenVPN vs. outros protocolos: é a melhor opção?
Embora o OpenVPN tenha sido extremamente popular alguns anos atrás, sua popularidade diminuiu um pouco recentemente. O IKEv2 também é um excelente protocolo e, apesar de ser mais rápido que o OpenVPN, consome menos recursos. O OpenVPN tende a usar mais recursos do sistema e não é compatível com todos os sistemas — especialmente o iOS.
Em seguida, temos o WireGuard, outro protocolo de código aberto que muitos provedores de VPN adotaram. O WireGuard é significativamente mais rápido e possui tempos de conexão mais curtos. Em comparação, conectar-se a um servidor VPN com OpenVPN costuma levar de 5 a 6 segundos, enquanto o WireGuard reduz esse tempo para 1–2 segundos.
NordVPN possui o NordLynx, uma versão aprimorada do WireGuard, ainda mais rápida e segura. ExpressVPN oferece seu próprio protocolo Lightway, que em nossos testes se mostrou mais rápido e confiável do que o OpenVPN. Então, o OpenVPN é o pior protocolo? Não.
Cada protocolo VPN tem sua utilidade, e o OpenVPN ainda é amplamente utilizado para contornar firewalls, oferecer criptografia robusta e garantir compatibilidade com a maioria dos dispositivos, incluindo roteadores, Smart TVs, smartphones e tablets Android, computadores Windows/macOS e muitos outros.
Resumo
Em resumo, o OpenVPN continua sendo um dos melhores protocolos VPN. Sua criptografia de alto nível, excelente segurança e natureza de código aberto permitem sua implementação em uma ampla variedade de sistemas e dispositivos. No entanto, o OpenVPN não é o protocolo mais rápido.
Usuários com hardware mais antigo também perceberão que ele é mais exigente em termos de recursos, resultando em maior consumo de bateria em dispositivos móveis e laptops antigos. Ainda assim, isso não diminui a fórmula comprovada do OpenVPN, que tornou o protocolo um pilar de cerca de 99% das VPNs comerciais e corporativas.