Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
OpenVPN explicat pe scurt:
OpenVPN este un protocol VPN care stabilește un tunel securizat între clientul VPN și server. Acesta utilizează autentificarea combinată cu criptare avansată pentru a direcționa pachetele de date printr-un tunel sigur și pentru a se asigura că acestea nu pot fi urmărite de furnizorii de servicii Internet (ISP-uri) sau de alte părți terțe.
În 2026, este unul dintre cele mai bine cotate protocoale VPN open-source în ceea ce privește siguranța și confidențialitatea. Totuși, OpenVPN are viteze ușor mai reduse, timpi de conectare mai lungi și un consum mai mare de resurse, ceea ce afectează în special hardware-ul mai vechi.
OpenVPN se numără printre cele mai răspândite protocoale de tunelare din industria VPN. Ca orice alt protocol, OpenVPN creează un tunel securizat între clientul VPN și server. În acest articol, explicăm ce este OpenVPN, cum funcționează și analizăm diferențele dintre protocoalele UDP și TCP.
Ce este OpenVPN?
OpenVPN înseamnă Open Virtual Private Network. Este un protocol open-source utilizat pentru a stabili o conexiune VPN și pentru a crea un tunel între rețele. Pentru a evita confuziile, OpenVPN poate face referire și la software-ul care utilizează protocolul OpenVPN.
Astăzi ne concentrăm asupra protocolului în sine, care este utilizat de aproape toate serviciile VPN populare. Printre acestea se numără ExpressVPN, CyberGhost, NordVPN, PureVPN și sute de altele.
Cum funcționează OpenVPN?
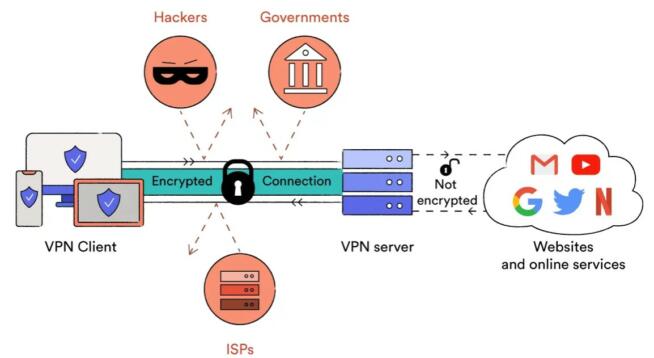
Așa cum am explicat pe scurt, OpenVPN configurează un tunel securizat între clientul VPN și server. Totuși, în prima etapă este necesară autentificarea ambelor părți. Autentificarea în OpenVPN poate avea loc prin mai multe metode, inclusiv chei publice, certificate digitale, date de autentificare ale utilizatorului și altele.
După finalizarea acestui proces, tunelul este creat, iar conexiunea dintre clientul VPN și server este stabilită. De obicei, OpenVPN utilizează TLS sau SSL pentru a crea tunelul, însă flexibilitatea protocolului permite folosirea și a altor metode. O componentă importantă a modului de funcționare OpenVPN este encapsularea.
Cu amabilitatea Medium.com
Encapsularea înseamnă că OpenVPN învelește pachetele de date cu informații despre destinație, rutare și alte detalii. În acest proces, se aplică și criptarea, asigurând faptul că pachetele de date nu pot fi interceptate sau urmărite de terți precum ISP-uri, autorități, angajatori și alții.
În majoritatea cazurilor, OpenVPN utilizează criptare AES-256, care este cel mai înalt standard de criptare disponibil. Pachetele de date criptate călătoresc apoi prin tunelul VPN către serverul VPN, unde sunt decriptate și trimise către destinația finală.
Această decriptare este necesară și nu ar trebui să provoace îngrijorare. Înainte de decriptare, datele trec prin serverul VPN, ceea ce înseamnă că adresa IP originală nu poate fi detectată. Pentru oricine inspectează pachetele de date decriptate, originea acestora va părea a fi adresa IP a serverului VPN.
Cât de sigur este OpenVPN?
Foarte sigur. Este un protocol open-source care a beneficiat de îmbunătățiri serioase de securitate. După cum s-a menționat, TLS/SSL este utilizat pentru a vă proteja datele, împreună cu PFS (Perfect Forward Secrecy), care atribuie chei de criptare unice fiecărei conexiuni, prevenind compromiterea datelor.
În plus, OpenVPN permite utilizarea protocoalelor TCP și UDP pentru a prioritiza securitatea sau viteza. Natura open-source a protocolului este extrem de importantă pentru securitate. Aceasta înseamnă că experții în securitate cibernetică pot inspecta codul sursă și pot remedia erori și vulnerabilități.
Pe de altă parte, acest lucru permite și hackerilor să analizeze codul pentru a descoperi vulnerabilități, însă acestea sunt de obicei identificate și remediate rapid. OpenVPN funcționează cu o gamă largă de standarde și algoritmi de criptare, ceea ce înseamnă că nivelul de securitate depinde și de alegerile furnizorului VPN.
În 99% din cazuri, se utilizează criptare pe 256 de biți, care oferă un nivel extrem de ridicat de securitate și practic nicio șansă de breșă. Din acest motiv, aproape toți furnizorii VPN folosesc OpenVPN, cu excepția Hotspot Shield, UltraVPN și a câtorva alții care utilizează protocoale proprietare, dar tot bazate pe OpenVPN (de exemplu, Hydra).
OpenVPN UDP vs TCP: diferențe explicate
Atunci când utilizați OpenVPN, de obicei puteți alege între UDP și TCP. UDP înseamnă User Datagram Protocol. Este puțin mai puțin fiabil decât TCP, dar permite viteze mai mari și transmite pachetele de date într-un flux continuu. De asemenea, UDP nu dispune de funcția de corectare a erorilor prezentă în TCP.
De aceea, UDP poate transmite date mai rapid, dar cu o fiabilitate mai scăzută. În practică, UDP funcționează foarte bine și este aproape întotdeauna opțiunea implicită pentru OpenVPN. Este ideal pentru activități care necesită multă lățime de bandă, precum streaming-ul, torrenting-ul, jocurile online și descărcarea fișierelor mari.
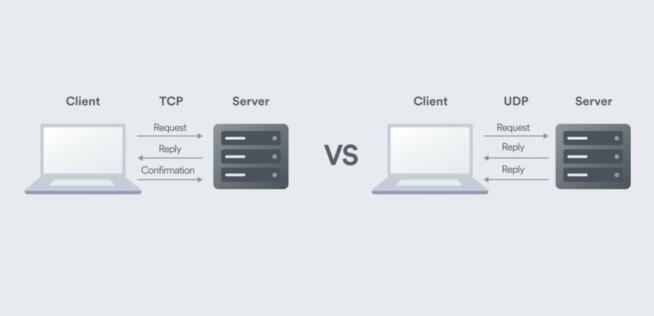
Cu amabilitatea Surfshark
TCP înseamnă Transmission Control Protocol și, spre deosebire de UDP, este mai lent, dar mai fiabil datorită mecanismului de corectare a erorilor. Pachetele de date sunt livrate în ordine, iar TCP este mai potrivit pentru activități care nu necesită viteze mari sau lățime de bandă ridicată, precum e-mailul și navigarea web.
De asemenea, este important de știut că TCP este mai eficient pentru ocolirea blocajelor și restricțiilor VPN. De exemplu, NordVPN folosește în continuare OpenVPN TCP pentru serverele sale ofuscate, care funcționează în China, Iran și alte țări care blochează VPN-urile. OpenVPN UDP nu poate concura cu TCP în acest sens.
OpenVPN vs alte protocoale: este cea mai bună opțiune?
Deși OpenVPN a fost extrem de popular cu câțiva ani în urmă, popularitatea sa a scăzut ușor recent. IKEv2 este, de asemenea, un protocol excelent și, deși este mai rapid decât OpenVPN, consumă mai puține resurse. OpenVPN tinde să consume mai multe resurse și nu este suportat pe toate sistemele – în special pe iOS.
Apoi avem WireGuard, un alt protocol open-source adoptat de multe servicii VPN. WireGuard este semnificativ mai rapid și are timpi de conectare mai scurți. Comparativ, conectarea la un server VPN prin OpenVPN durează de obicei 5–6 secunde, în timp ce WireGuard reduce acest timp la 1–2 secunde.
NordVPN are NordLynx, o versiune îmbunătățită a WireGuard, care este și mai rapidă și mai sigură. ExpressVPN oferă propriul protocol Lightway, care în testele noastre s-a dovedit a fi mai rapid și mai fiabil decât OpenVPN. Așadar, este OpenVPN cel mai slab protocol? Nu.
Fiecare protocol VPN are propriile sale utilizări, iar OpenVPN este în continuare folosit pentru a ocoli firewall-uri, pentru a oferi criptare robustă și pentru a asigura compatibilitatea cu majoritatea dispozitivelor, inclusiv routere, Smart TV-uri, telefoane și tablete Android, computere Windows/macOS și multe altele.
Rezumat
În concluzie, OpenVPN rămâne unul dintre cele mai bune protocoale VPN. Criptarea de top, securitatea excelentă și natura open-source permit implementarea sa pe o gamă largă de sisteme și dispozitive. Totuși, OpenVPN nu este cel mai rapid protocol.
Utilizatorii cu hardware mai vechi vor observa, de asemenea, un consum mai mare de resurse, ceea ce duce la un consum mai ridicat al bateriei pe dispozitivele mobile și laptopurile mai vechi. Cu toate acestea, acest lucru nu diminuează formula testată și dovedită a OpenVPN, care a făcut din protocol un pilon pentru aproximativ 99% dintre VPN-urile comerciale și corporative.