Disclosure: Some links on this page are affiliate links. We may earn a commission if you make a purchase through them, at no additional cost to you.
I firewall contano ancora — ma oggi “un firewall” non è più un solo prodotto. Gli attacchi moderni colpiscono identità, SaaS, endpoint e traffico east-west, quindi la scelta giusta dipende da dove risiedono utenti/app (ufficio, cloud, remoto, ibrido) e da come applichi le policy (network-centric vs zero-trust).
È anche per questo che le soluzioni firewall “fai-da-te” spesso invecchiano male: la parte difficile non è il primo deployment, ma il lavoro continuo — proliferazione delle policy, review delle regole, decisioni sull’ispezione TLS, logging, incident response e il tenere il passo con nuove tecniche di bypass.
Per molti team, il compromesso più pratico è il Firewall-as-a-Service (FWaaS) (spesso venduto dentro bundle SASE). Ti abboni, applichi le policy da un control plane cloud e scarichi molta manutenzione di piattaforma e patching.
Il trade-off è che devi valutare: profondità delle policy (L3/L4 vs L7), ispezione del traffico (incluso TLS), integrazione con l’identità, logging/retention, latenza/copertura PoP e fit operativo (chi lo gestisce — NetOps, SecOps, IT?).
Qui sotto trovi una shortlist curata di provider ampiamente usati in ambienti reali, più cosa verificare esattamente prima di firmare un contratto.
1. Best Firewall Service Providers 2026 – Top 10 FWaaS Providers
Li abbiamo selezionati in base a ciò che in produzione di solito fa davvero la differenza:
- Maturità del control plane (workflow delle policy, template, accesso basato sui ruoli)
- Visibilità (log davvero utilizzabili, opzioni di export, alerting)
- Enforcement “identity-aware” (SSO/IdP, postura del device, policy per utente/gruppo)
- Copertura (remote worker, sedi/branch, workload cloud, multi-regione)
- Profondità di sicurezza (opzioni IPS/AV/URL filtering/DLP, scelte di ispezione TLS)
- Realtà operativa (qualità supporto, onboarding, quanto sono dolorosi i cambi regola)
| Nome | Prezzo iniziale | Prova gratuita / Demo | VPN / ZTNA inclusi | Ideale per | Assistenza clienti |
| Perimeter 81 | Da ~ $8/utente | Sì (demo/trial) | Sì | Team distribuiti & organizzazioni multi-sede | Live chat / ticketing |
| Zscaler Cloud Firewall | Su preventivo | Demo (trial variabile) | Sì (basato su piattaforma) | Grandi ambienti remoti/ibridi | Supporto enterprise |
| CrowdStrike Falcon Firewall Management | Basato su bundle | Sì (trial variabile) | No (gestione policy firewall) | Team security “endpoint-centric” | Piani di supporto variabili |
| Fortinet SASE | Su preventivo | Sì (demo/trial) | Sì | PMI fino a enterprise (incl. ambienti Fortinet) | Chat, telefono, email |
| Sophos Firewall | Su preventivo | Sì | Opzionale (dipende dal bundle) | PMI/mid-market & ambienti misti | Piani di supporto variabili |
| SecurityHQ Managed Firewall | Su preventivo | Sì (assessment/trial) | No | Team che vogliono operations totalmente gestite | Ticketing / workflow SOC |
| Cato Networks SASE | Su preventivo | Sì | Sì | WAN globale + security in uno | Supporto 24/7 |
| Palo Alto Networks SASE | Su preventivo | Demo | Sì | Programmi di sicurezza enterprise | Supporto enterprise 24/7 |
| Barracuda MSP CloudGen Firewall | Su preventivo | Sì | Sì | MSP & ambienti multi-tenant | Email & telefono |
| Secucloud FWaaS | Su preventivo | Demo | Sì (service-based) | Organizzazioni che vogliono policy gestite | Telefono / tramite partner |
Ti chiedi quali soluzioni FWaaS consigliamo? La lista è qui sotto:
1.1 Perimeter 81
Perimeter 81 è adatto se vuoi policy centralizzate per utenti remoti e più sedi senza gestire un tuo stack firewall. Di solito è posizionato come parte di un approccio zero-trust/SASE, quindi è più utile quando serve accesso “identity-aware” e controlli del traffico coerenti.
-
Ideale per: Team distribuiti, aziende multi-sede e organizzazioni che vogliono una console unica per accesso utenti + controlli di rete.
-
Cosa validare durante un trial: Granularità delle policy (utenti/gruppi/device), profondità del logging (eventi ricercabili, export), e come gateway/tunnel si mappano sulla tua topologia reale.
-
Vantaggi operativi: Update gestiti dal cloud, rollout più rapidi per nuovi siti/utenti, e meno manutenzione day-2 rispetto a firewall appliance DIY.
-
Dove spesso ci si sorprende: Scelte di ispezione TLS, quanto si può essere “strict” sui controlli app, e cosa è incluso vs add-on tra i piani.
-
Pro:
- Buona esperienza “single pane of glass” per accesso + security policy.
- Pratico per organizzazioni in crescita che aggiungono spesso siti/utenti.
- Di solito day-2 più semplice rispetto a firewall auto-gestiti.
-
Contro:
- Come molti prodotti FWaaS/SASE, l’ispezione più profonda può dipendere dal piano/bundle.
- Serve comunque ownership interna sulla “policy hygiene” (review regole, eccezioni, logging).
1.2 Zscaler Cloud Firewall
Il cloud firewall di Zscaler è pensato per ambienti dove gli utenti sono ovunque (remoto/ibrido) e vuoi applicare policy in modo coerente senza fare backhaul del traffico verso il firewall centrale in sede.
-
Ideale per: Grandi organizzazioni che vogliono ispezione cloud con forte integrazione identità e enforcement standardizzato su utenti/luoghi.
-
Cosa validare: Dove avviene l’ispezione (PoP più vicino), impatto sulla latenza, granularità delle regole (porte/protocolli/app) e quanto bene i log si integrano col tuo SIEM.
-
Punti di forza: Modello cloud-first solido, ottimo per controllo accesso internet/SaaS, e operazioni scalabili quando fai onboarding di molti utenti.
-
Gotcha comuni: Packaging su preventivo, disponibilità trial dipende da regione/partner e il design delle policy è cruciale per non bloccare app business legittime.
1.3 CrowdStrike Falcon Firewall Management
CrowdStrike Falcon Firewall Management va visto come controllo centralizzato del firewall host (policy firewall Windows/macOS) più che come sostituto completo di un FWaaS di rete. È utile se il tuo programma security è “endpoint-led” e vuoi regole host consistenti su scala.
-
Ideale per: Team security che già usano CrowdStrike e vogliono standardizzare/auditare la postura firewall host su grandi flotte.
-
Cosa validare: Template policy, workflow eccezioni, rollout delle modifiche, reporting/auditing e aderenza ai requisiti di compliance evidence.
-
Forza: Ottimo control plane per policy firewall endpoint senza configurazione manuale locale.
-
Limite: Non sostituisce ispezione di rete, controlli WAN o le funzionalità cloud firewall tipiche dei prodotti SASE/FWaaS.
CrowdStrike Falcon Firewall Management
1.4 Fortinet SASE
Fortinet SASE è una buona scelta quando vuoi sicurezza + networking sotto un’unica piattaforma, soprattutto se già usi Fortinet e vuoi un’operatività più lineare tra branch, remoto e cloud.
-
Ideale per: PMI fino a enterprise, in particolare ambienti Fortinet-centric che vogliono estendere le policy a utenti remoti e app cloud.
-
Cosa validare: Esperienza client, copertura PoP vicino alle regioni utenti, logging/visibilità e come le policy si sincronizzano col tuo stack Fortinet (se applicabile).
-
Forza: Story di piattaforma coerente, spesso ottimo per chi vuole ridurre i vendor.
-
Limite: I bundle possono variare per regione/partner; conferma cosa è incluso (SWG, DNS controls, IPS, ecc.).
1.5 Sophos Firewall
Sophos è una scelta comune per team PMI/mid-market che vogliono uno stack firewall pratico con buona usabilità amministrativa e un set di funzionalità ampio, spesso abbinato a strumenti endpoint/email.
-
Ideale per: Ambienti PMI/mid-market che vogliono controlli gestibili senza un modello operativo troppo complesso.
-
Cosa validare: Workflow regole, reporting, approccio VPN/remote access e quanto si adatta al tuo design branch + remoto.
-
Reality check: I firewall aiutano molto, ma niente è “vicino al 100%”. Servono anche patching, identity security e monitoring.
1.6 SecurityHQ Managed Firewall
Se il tuo collo di bottiglia è persone e tempo (non le feature), un servizio firewall gestito può essere la risposta più “helpful content”. Paghi per le operations day-2: monitoring, tuning e risposta — cioè ciò che determina davvero i risultati.
-
Ideale per: Team piccoli, organizzazioni regolamentate o aziende che hanno bisogno di monitoring 24/7 ma non possono staffare un SOC completo internamente.
-
Cosa validare: SLA e escalation, cosa è incluso (rule changes, log review, incident response) e come ottieni reporting per audit.
-
Forza: Scarica il peso operativo e migliora la consistenza.
-
Limite: Serve comunque ownership interna per approvazioni, gestione eccezioni e contesto business.
1.7 Cato Networks SASE
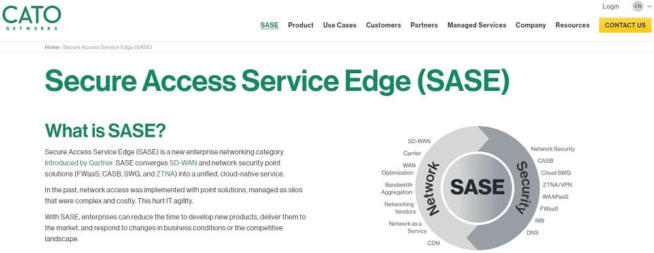
Cato viene spesso scelto quando il problema è sia networking che security: vuoi una backbone WAN gestita più controlli cloud coerenti e rollout branch più semplici.
-
Ideale per: Aziende multi-regione che vogliono consolidare vendor WAN + security e semplificare la connettività delle sedi.
-
Cosa validare: Performance verso regioni chiave, come si connettono i branch, profondità delle policy e opzioni log/export.
1.8 Palo Alto Networks SASE
Palo Alto Networks SASE è tipicamente una scelta enterprise-grade quando vuoi capacità di sicurezza profonde, workflow maturi e forte integrazione in un programma security più ampio.
-
Ideale per: Ambienti enterprise che richiedono profondità, governance e opzioni solide di ispezione/visibilità.
-
Cosa validare: Complessità delle policy che puoi operare realisticamente, strategia di ispezione TLS e integrazione con tooling SOC.
1.9 Barracuda MSP CloudGen Firewall
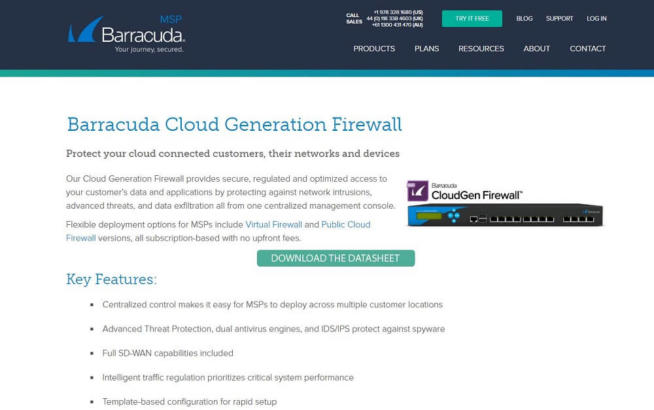
Barracuda MSP CloudGen è interessante soprattutto se gestisci più ambienti cliente (o business unit interne) e ti serve un modello ripetibile e multi-tenant-friendly.
-
Ideale per: MSP e organizzazioni che necessitano di deployment standardizzati su molti ambienti.
-
Cosa validare: Gestione policy multi-tenant, reporting per tenant e come vengono gestiti update/manutenzione nella pratica.
Barracuda MSP CloudGen Firewall
1.10 Secucloud FWaaS
Secucloud si posiziona come servizio security cloud-driven, spesso erogato via partner. Può essere interessante se vuoi un approccio più gestito con meno tuning interno.
-
Ideale per: Organizzazioni che preferiscono onboarding partner-led e security operations continue.
-
Cosa validare: Cosa è automatizzato vs “gestito da persone”, reporting e quanto velocemente puoi cambiare policy quando le esigenze business cambiano.
2. What Is a Firewall?
Un firewall è un punto di enforcement delle policy che decide quale traffico di rete è consentito, negato, ispezionato o loggato — in base a regole che definisci (e al contesto che il firewall riesce a vedere).
La maggior parte dei sistemi operativi include un firewall integrato (es. Windows Defender Firewall). È utile, ma non è “protezione completa”. Controlla principalmente il traffico in entrata/uscita dal device — non sostituisce patching, controlli identità, endpoint detection o secure configuration.
In un contesto aziendale, un firewall di solito sta in punti di choke chiave (internet edge, branch, tra segmenti o in reti cloud) per ridurre l’attack surface e prevenire il lateral movement.
2.1 And How Does a Firewall Work?
A livello base, i firewall valutano il traffico rispetto alle regole (IP sorgente/destinazione, porta, protocollo). I firewall moderni vanno oltre e possono applicare controlli application-aware, policy basate su utente/identità e prevenzione minacce (IPS, filtro malware, controlli URL).
Alcuni prodotti usano feed di reputazione e behavioral analytics per segnalare attività sospette. Detto questo, il “machine learning” non è magia — il risultato dipende da buon design delle policy, logging e playbook di risposta.
3. Should I Use Cloud-Based Firewalls?
I firewall cloud (FWaaS) valgono quando i tuoi pattern di traffico non corrispondono più al modello “tutto passa dall’HQ”.
Buon fit se hai:
- Utenti remoti/ibridi che accedono direttamente al SaaS
- Più sedi difficili da gestire con appliance
- Workload cloud su region/provider diversi
- Bisogno di policy coerenti e update più semplici
Cose su cui essere onesti:
- Customizzazione vs semplicità: FWaaS può essere meno “su misura” del DIY, ma di solito è molto più facile da operare.
- Latenza: gli utenti la percepiscono se i PoP sono lontani. Testa sempre dalle location reali.
- Strategia di ispezione: l’ispezione TLS migliora la detection, ma aggiunge complessità e temi privacy/compliance.
4. What Is a Next-Generation Firewall (NGFW)?
Un Next-Generation Firewall (NGFW) aggiunge ispezione più profonda e contesto oltre le regole classiche porta/protocollo. Le capacità tipiche includono:
- Deep packet inspection e identificazione applicativa
- Intrusion prevention (IPS) e threat intelligence
- Consapevolezza utente/identità (spesso via integrazione directory/IdP)
- Ispezione TLS/SSL (dove consentito)
Gli NGFW possono essere estremamente efficaci, ma anche costosi e operativamente pesanti. Se il team non riesce a gestirli bene (igiene regole, update, monitoring), spesso ottieni risultati migliori da un deployment FWaaS/SASE più semplice ma ben operato.
5. Popular Types of Firewalls Explained
5.1 Traditional Firewalls
I firewall tradizionali (stateful) si concentrano su regole L3/L4. Sono ancora utili per segmentazione di base e controlli perimetrali semplici, ma non “capiscono” bene app o utenti.
Sono sicuri quanto la loro configurazione: set di regole mal mantenuti ed eccezioni “temporanee” sono la strada classica verso le violazioni.
5.2 Container Firewalls
I firewall orientati a container e Kubernetes (o motori di network policy) aiutano a imporre segmentazione tra workload e servizi. Sono ottimi per limitare il blast radius, ma richiedono architettura solida e disciplina (label, namespace, test delle policy) per essere efficaci.
5.3 Database Firewalls
I database firewall proteggono data store sensibili monitorando query e bloccando pattern sospetti. Possono essere potenti in ambienti regolamentati, ma non sostituiscono secure application design, least privilege, patching o monitoring per credenziali compromesse.
6. Next Steps: How to Choose the Right FWaaS
Se vuoi scegliere un provider rapidamente senza rimpianti, usa questa shortlist durante trial/demo:
- Definisci il punto di enforcement: utenti remoti, branch, workload cloud o tutto insieme?
- Testa da location reali: misura latenza e performance app (Zoom/Teams, CRM, file sync).
- Verifica la profondità delle policy: puoi scrivere regole come ti servono davvero (utenti, gruppi, app, postura device)?
- Audit del logging: riesci a rispondere a “chi ha fatto cosa, quando” in meno di 2 minuti?
- Valida il change management: approvazioni, RBAC, rollback e quanto sono dolorose le eccezioni.
- Chiarisci i termini commerciali: cosa è incluso, retention dei log, tier di supporto e opzioni di uscita.
Dopo aver ristretto a 2–3 opzioni, esegui un pilota di 30 giorni con un piccolo gruppo utenti, poi espandi a un branch/sede prima del rollout aziendale.